VigilServe 是面向中小团队的服务器监控与运维平台:服务端 v1.1.68 / Agent v1.1.84(Windows 与 Linux)。把 Windows、Linux 主机与网络设备纳管到一个控制台,做状态采集、远程操作、Web 终端与远程桌面,并用按钮级权限控制每一次敏感动作;全部数据留在使用者自己的机器与内网,服务端不依赖任何外部云服务。
| 当前版本 | 服务端 v1.1.68 / Agent v1.1.84(Windows 与 Linux) |
|---|---|
| 更新日期 | 2026-10-21 |
| 安装包大小 | 服务端(Windows)99.36 MB(104,188,061 字节,VigilServe-Windows-Setup-1.1.68.exe)Agent(Windows)56.47 MB(59,215,146 字节, VigilServeAgent-Windows-Setup-1.1.84.exe)Agent(Linux)17.69 MB(18,549,880 字节, VigilServeAgent-Linux-1.1.84) |
| SHA256 校验 | 服务端(Windows)0e9891526aa064465578d7ab2a1be59d36b0de87d20429e89d5e0da72a19a73bAgent(Windows) c8f9d68695a82a72c57a207654f5ae57ae0e885d8ef1d64c1582aff57f836778Agent(Linux) 43aae5f3687ed43522738cfef1ea0c381b3f2c5d57e02ed67ae82c279d384d65 |
| 系统要求 | 服务端:Windows 10 / Windows Server 2016 及以上(64 位),内存 ≥ 4 GB、可用磁盘 ≥ 2 GB。被监控主机:Windows 10 / Windows Server 2016 及以上(64 位),或主流 Linux 发行版(安装 Agent)。网络设备免安装采集:交换机 / 路由器 / 防火墙 / NAS / AP 只要开启 SNMPv3,即可采集接口、流量、CPU、内存、存储卷等指标,详见「安装部署」页签中的《兼容范围》。控制台使用 Chrome / Edge 等现代浏览器。 |
| 授权方式 | 免费使用,禁止商业用途;用于商业环境请先联系作者获取授权;源码遵循 GPL-3.0 开源许可协议 |
| 界面语言 | 简体中文 |
| 更新日志 | 前往 Gitee Release 查看完整更新记录 ↗,各版本的功能新增、优化与修复均记录在此 |
由于本人非职业开发者,因工作繁忙,只能在业余时间开发维护,系统开发代码文件有 AI 参与,如有介意,请勿下载使用。
本站不托管安装文件。服务端与两平台 Agent 共三个安装包,均发布在 Gitee 发行版页面 ↗:VigilServe-Windows-Setup-1.1.68.exe(服务端,99.36 MB)、VigilServeAgent-Windows-Setup-1.1.84.exe(Agent · Windows,56.47 MB)与 VigilServeAgent-Linux-1.1.84(Agent · Linux,17.69 MB)。下载前请核对版本号与 SHA256 校验值,安装前建议先阅读下方《用户协议与免责声明》。
使用中遇到问题或有功能建议,欢迎通过 联系页面 或邮件 lxdfox@qq.com 反馈,也可以在 Gitee 仓库提交 Issue。反馈时请附上版本号、系统版本与问题截图,便于定位。
VigilServe 是面向中小团队的服务器监控与运维平台:把 Windows、Linux 主机与网络设备纳管到一个控制台,做状态采集、远程操作、Web 终端与远程桌面,并用按钮级权限控制每一次敏感动作。全部数据留在使用者自己的机器与内网,服务端不依赖任何外部云服务。
通信方向:Agent 主动向服务端注册并上报(出站连接),服务端不主动连被监控主机。因此被监控主机不需要放行任何入站端口,跨网段、跨 NAT 的场景也能纳管。
VigilServeAgent-Linux-1.1.84):单文件二进制、自带运行时,目标机无需 Python;由 systemd 托管并开机自启,支持命令行交互引导与脚本化批量安装两种装法。Linux 主机接入后同样可采集 CPU / 内存 / 磁盘 / 网络 / 进程与服务状态,并支持远程文件管理、Web 终端(SSH)、远程重启与关机;远程桌面当前仅支持 Windows 主机,应用管理 / 启动项 / 事件日志等 Windows 专属采集在 Linux 上暂为空,后续版本逐步补齐作为一款掌握主机远程控制权限的运维平台,系统在传输、认证、准入、授权、凭据与审计各环节均内置了安全防护措施,默认开启、无需额外配置:
secret.key 加密后存入数据库,密钥独立保存、不落库不外发VigilServe 面向中小团队的 Windows / Linux 主机与网络设备环境,适合没有专职运维平台、又需要把状态采集、远程操作与告警统一到一个控制台的团队或个人使用。
整体流程为「先装服务端 → 再装 Agent → 最后注册上线」,全程约 10 分钟。服务端与 Agent 均为免环境安装的独立可执行程序,无需预装 Python。
winrm quickconfig -q 并提供管理员账号),对 Linux 与网络设备走 SSHVigilServe-Windows-Setup-1.1.68.exe,按向导完成安装,默认目录 C:\Program Files\VigilServe;安装完成后托盘程序会自动启动后端。
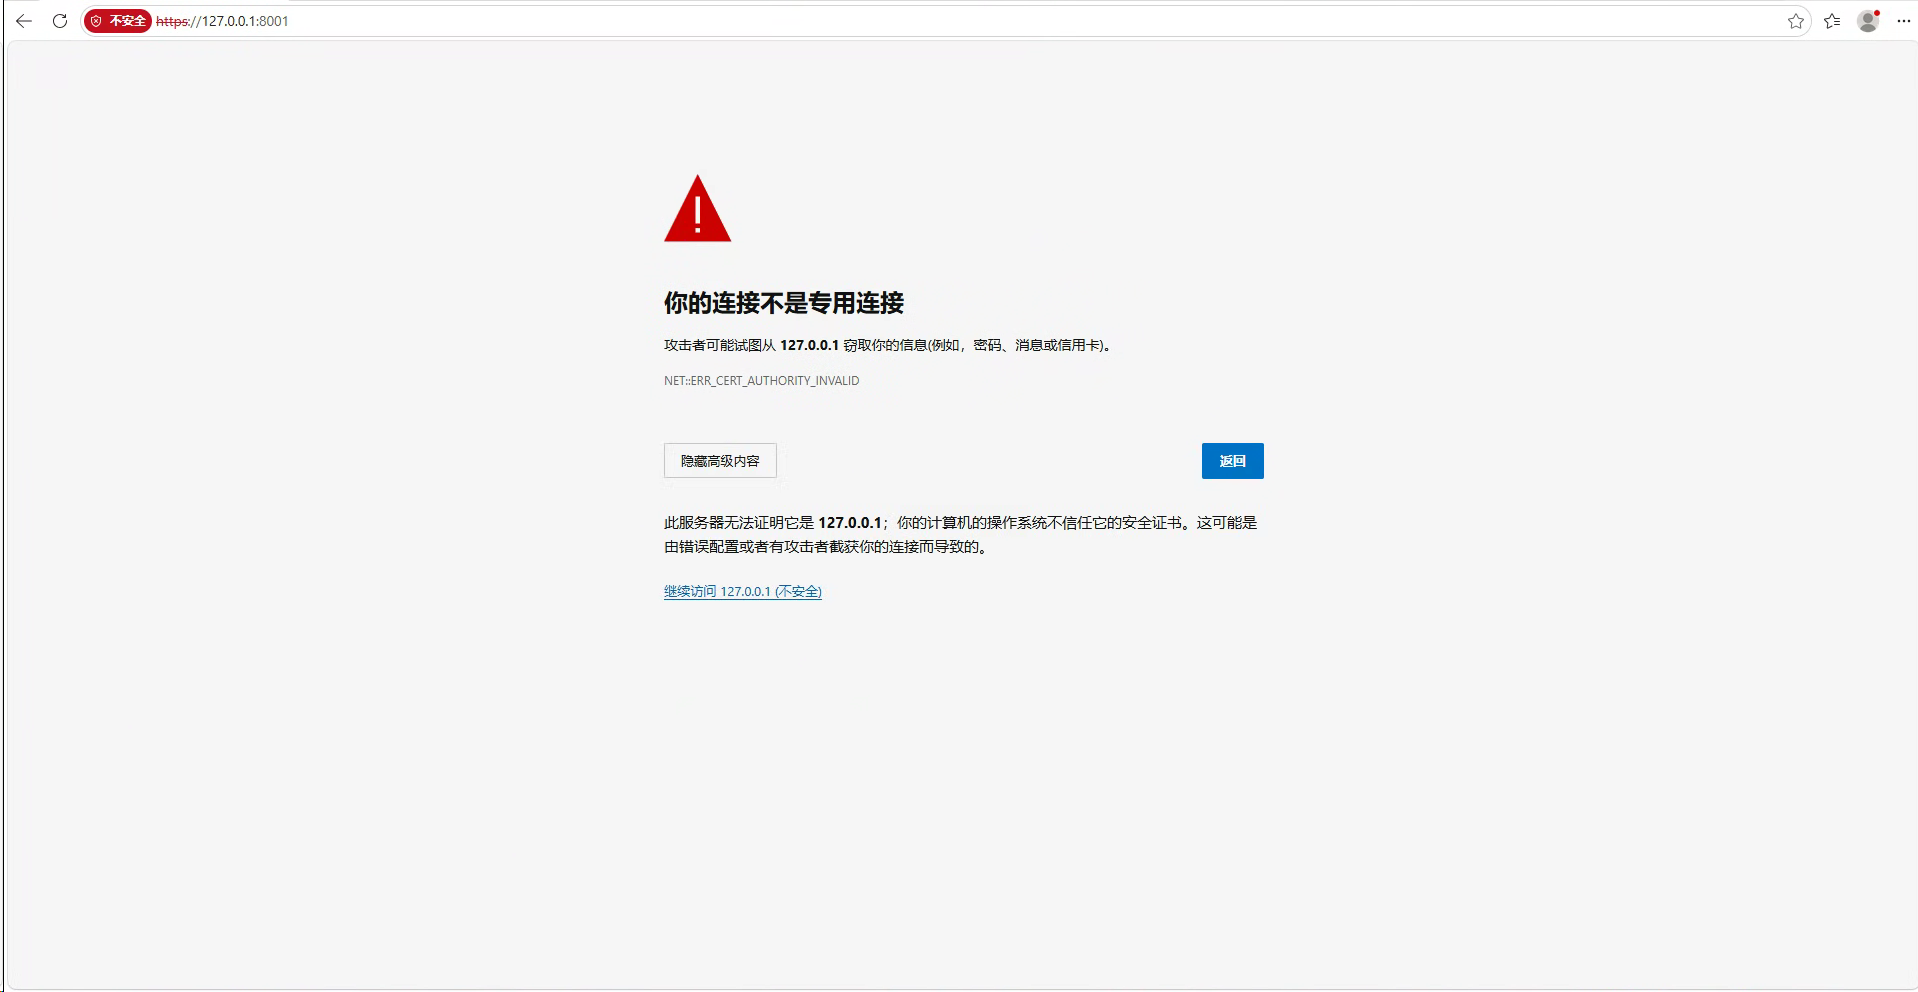
https://<服务端IP>:8001。证书由服务端首次启动时自动签发(自签证书),浏览器提示「不安全」时选择继续访问即可;托盘图标右键可打开控制面板、重启服务。
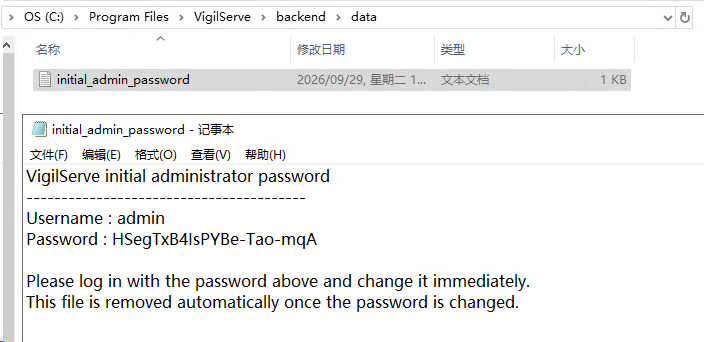
C:\Program Files\VigilServe\backend\data\initial_admin_password.txt。用该口令登录 admin 后,服务端会强制先修改口令才能继续使用,改密成功后该文件会被自动删除(拿到该文件等同拿到管理员,首次登录后务必确认它已消失)。忘记口令可在安装目录运行 重置管理员密码.bat,重置后需重启服务端生效。
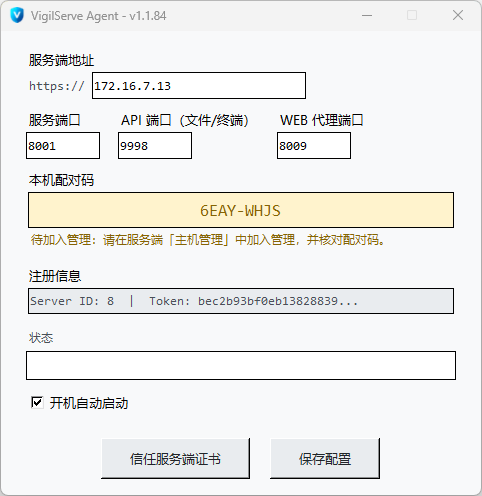
VigilServeAgent-Windows-Setup-1.1.84.exe 按向导完成安装,装完自动弹出配置面板:填写服务端地址 https://<服务端IP>:8001 → 点击「信任服务端证书」并核对 SHA-256 指纹 → 保存配置,面板上即显示本机配对码。
VigilServeAgent-Linux-1.1.84(自带运行时,无需 Python):放到 /opt/vigilserve/agent 并 chmod +x 后,以 root 执行 ./VigilServeAgent-Linux-1.1.84 --setup 进入交互引导,按 1 设置服务端地址 → 3 信任服务端证书(核对指纹)→ 4 获取配对码 → 5 开机自启(systemd)→ 6 保存并启动 的顺序完成;批量装机可用非交互方式 --install --server-host <服务端IP> --server-port 8001 --server-scheme https。安装后用 systemctl status vigilserve-agent 查看服务,日志在 /var/log/vigilserve-agent/。
--setup 菜单 4 中查看本机 8 位配对码;控制台「设备管理 → 注册管理」出现待批准主机,核对一致后点击「加入管理」,即开始上报数据(未加入管理前只发心跳、不上报指标,属设计如此)。
| 端口 | 方向 | 用途 |
|---|---|---|
| 8001 | 入站(服务端) | 后端 API + Web 前端(HTTPS) |
| 8009 | 入站(服务端) | 网络设备 WEB 管理反向代理(独立源) |
| 9998 | 被监控主机 | Agent 本地 API:远程文件管理 / Web 终端 / 电源操作;服务端证书校验。Linux Agent 由 systemd 托管并监听该端口,需允许服务端访问(建议防火墙只放行服务端 IP) |
备份与迁移必须同时带上两样东西:backend\monitor.db 与 backend\data\secret.key——主机凭据是用 secret.key 加密后存进数据库的,只拷 .db 会导致密文永久无法解密。卸载时选择「清除全部数据」会连同安装目录、运行期缓存与用户数据一并删除;选择保留则只删程序文件,数据留在原地便于重装后继续使用。
若安全软件拦截安装或运行,请将程序目录加入信任列表后再试。生产环境请保持 HTTPS;设 VIGILSERVE_TLS=0 会让后端明文运行,仅限排障时使用。
被监控的 Windows 主机需 Windows 10 / Windows Server 2016 及以上(64 位),Linux 主机需带 systemd 的 64 位发行版(glibc ≥ 2.28);服务端(含托盘)需 Windows 8.1 / Windows Server 2012 R2 及以上。网络设备不看品牌看通道:只要开启 SNMPv3,接口、流量、CPU、内存、存储卷等基础指标与品牌无关、全部可采;厂商私有增强(温度 / 风扇 / 电源 / 磁盘 / RAID)目前覆盖华为、群晖、思科三家,其余品牌走标准 MIB 自动兜底。
| Agent 客户端 | Windows 10 / 11、Windows Server 2016 / 2019 / 2022(x64) | 支持:由 CPython 3.14 打包,安装不需要管理员权限;真机验证记录为 Windows 11 / Windows 10 / Windows Server 2016 |
|---|---|---|
| 远程桌面 | Windows 10 1903 及以上 | 附加要求:依赖 Windows Graphics Capture,低于该版本仅影响屏幕推流,监控与文件管理不受影响 |
| 服务端 + 托盘 | Windows 8.1 / 10 / 11、Windows Server 2012 R2 及以上 | 支持:运行于便携 Python 3.13 运行时 |
| 无 Agent 的主机 | Windows(WinRM)、Linux(SSH) | 基础采集:无需安装客户端即可远程采集基础指标与进程服务,功能少于 Agent |
| 不支持 | Windows Server 2012 R2 / 8.1 / 7 及以下、32 位 Windows、ARM64 | 所用 Python 运行时的官方支持下限高于这些版本;仅发布 x64 安装包 |
| Agent 客户端 | 带 systemd 的 64 位发行版(实测 Rocky Linux 9.3 / Ubuntu 24.04 / Debian 12),glibc ≥ 2.28 | 支持:单文件二进制自带运行时,无需 Python;root 安装、systemd 托管、开机自启(Restart=always) |
|---|---|---|
| 采集能力 | CPU / 内存 / 磁盘 / 网络 / 进程 / 服务状态 | 支持:与 Windows 主机同一套指标与趋势图 |
| 远程能力 | 远程文件管理、Web 终端(SSH)、重启与关机 | 支持:走 Agent 本地 9998 通道,需允许服务端访问该端口 |
| 升级方式 | 拉取式自动升级(Agent 主动向服务端询问新包) | 支持:不支持服务端推送升级;旧二进制保留为 .old 可回退 |
| 暂不支持 | 远程桌面;应用管理 / 启动项 / 事件日志;一键卸载命令 | 远程桌面仅 Windows 主机提供;应用 / 启动项 / 事件日志为 Windows 专属采集,Linux 上返回空列表;卸载按发行版手工停止服务并删除目录 |
| 不支持 | CentOS 7 等 glibc < 2.28 的旧发行版、32 位系统、非 systemd 初始化 | 构建基线为 glibc 2.28;仅发布 x64 单文件包 |
| SNMP 轮询 | 仅 SNMPv3(authNoPriv / authPriv);鉴权 MD5、SHA、SHA224/256/384/512;加密 DES、AES128/192/256 | 不挑品牌;v1 / v2c 明文团体名有意不实现 |
|---|---|---|
| 基础指标 | 系统信息、运行时间、接口(名称 / 状态 / 64 位流量 / 错包 / 速率)、CPU、内存、存储卷 | 基于标准 MIB(系统组、IF-MIB、ifXTable、HOST-RESOURCES),任何品牌均可采 |
| 硬件健康 | 温度、风扇、电源、整机功率 | 按「厂商私有 → ENTITY-MIB → ENTITY-SENSOR」三级自动择优,私有节点已适配华为、群晖、思科 |
| 磁盘 / RAID | 名称、型号、状态、温度、RAID 容量 | 依赖群晖私有 MIB,其余品牌按标准存储表采集容量 |
| 命令行终端 | SSH(22)、Telnet(23) | 凭据独立加密保存,支持主机密钥钉扎 |
| WEB 管理 | 任意带 Web 界面的设备 | 反向代理(iframe 沙箱 + 一次性票据);账号口令只填不提交,登录由人工点击 |
| 交换机 | 华为 S / CE、华三 S、思科 Catalyst / Nexus、锐捷 RG-S / RG-NBS、Juniper EX、NETGEAR、TP-LINK、D-Link | 全量接口与流量、CPU、内存;华为另有温度 / 风扇 / 电源 / 功率(华为实测) |
|---|---|---|
| 路由器 | 华为 AR / NE、华三 MSR / SR、思科 ISR / ASR、锐捷 RG-EG / RG-RSR、MikroTik RouterOS | 通用指标:接口、流量、CPU、内存(未实测) |
| 防火墙 | 华为 USG、华三 F1000、思科 ASA、Juniper SRX、FortiGate、深信服、山石、Palo Alto | 接口、CPU、内存;思科 ENVMON 提供电源与风扇状态(未实测) |
| NAS / 存储 | 群晖 DS / RS 全系、QNAP TS-x、以及运行 net-snmp 的 Linux 存储 | 群晖:整机状态、温度、电源、风扇、磁盘、RAID;QNAP 与通用:HOST-RESOURCES + UCD 内存细分(群晖实测) |
| 无线 AP | 华为 AP / WA、思科 Aironet、锐捷 RG-AP、Aruba、UniFi | 通用指标(未实测) |
① 设备必须开启 SNMPv3,仅支持 v1 / v2c 的老设备(部分家用路由器、早期 NAS)无法接入;② 当前版本不采集设备内部日志(设备侧 syslog / 日志缓冲区,含群晖 / QNAP 的文件形态运行日志均不读取),设备「事件日志」展示的是服务端自身的操作审计记录,不会向设备下发任何日志命令;③ 网络设备无法安装 Agent,指标采集、命令行与 WEB 管理均由服务端主动发起,设备侧无需安装任何软件;④ 所有设备的 WEB 登录只填不提交,登录按钮与两步验证验证码均由人工处理;⑤ SNMP 认证连续失败时华为等品牌会临时锁定来源 IP,系统已内置失败熔断,批量扫描前请确认凭据正确。
以下为当前版本在开发与实际部署过程中验证通过的运行环境要求,供部署前评估参考。随着功能迭代与测试范围扩大,相关要求可能随之调整。
当前版本支持三类被监控对象:Windows 主机(Windows 10 / Windows Server 2016 及以上,64 位,Agent 客户端)、Linux 主机(主流发行版,Agent 客户端)与网络设备(交换机 / 路由器 / 防火墙 / NAS / AP,SNMPv3 免安装采集)。服务端目前需部署在 Windows 环境。
| 操作系统 | Windows 10 及以上版本、Windows Server 2016 及以上版本(含 Windows Server 2019 / 2022),64 位;暂不支持 Linux、macOS 等其他系统 |
|---|---|
| 处理器 | 双核 2.0 GHz 及以上 |
| 内存 | 最低 4 GB;被监控主机数量越多、数据保留时间越长,内存需求相应提高 |
| 硬盘 | 最低 2 GB 可用空间;历史监控数据与日志保留天数越长,占用越大(可在「间隔配置」中调整保留策略) |
| 网络与端口 | 服务端本机放行 TCP 8001(控制台与 Agent 上报)与 TCP 8009(网络设备 WEB 反向代理);被监控主机只需能出站访问服务端 8001,无需放行任何入站端口 |
| 浏览器 | Chrome / Edge 90 及以上版本,用于访问 Web 控制台 |
| 支持系统 | Windows:Windows 10 及以上、Windows Server 2016 及以上(含 2019 / 2022),64 位;Linux:带 systemd 的 64 位发行版(实测 Rocky Linux 9.3 / Ubuntu 24.04 / Debian 12),glibc ≥ 2.28;暂不支持 macOS 等其他系统 |
|---|---|
| 运行环境 | 无需预装 Python 运行环境,Agent 为免环境安装的独立可执行程序 |
| 安装权限 | 需以管理员权限安装并启动;首次运行后在控制台「设备管理 → 注册管理」核对 8 位配对码并批准 |
| 端口配置 | 本地 API 端口默认 9998,校验服务端证书;Windows 版默认仅本机监听,Linux 版由 systemd 托管并监听该端口,需允许服务端访问(可只放行服务端 IP) |
| 资源占用 | 常态 CPU 占用 1% 以内、内存占用约 50 MB,对业务主机基本无感知 |
上述 Windows 10 / Windows 11 与 Windows Server 2016 / 2019 / 2022 等系统均已通过安装部署、运行状态采集、远程开关机、进程与服务管理、远程文件管理、Web 终端与远程桌面、网络设备 SNMP 采集、邮件告警等功能的完整实测,服务端与 Agent 均为免环境安装的独立可执行程序。Linux 主机侧已完成带 systemd 发行版的安装部署、指标采集、远程文件管理、SSH Web 终端与电源操作的实测,远程桌面与应用 / 启动项 / 事件日志等 Windows 专属能力在 Linux 上暂不提供。需要特别说明的是,服务端目前仍需部署在 Windows 环境,macOS 等其他系统尚未提供官方支持,后续将视实际需求逐步开发适配。
测试结论仅代表当前版本在上述环境中的验证情况。不同硬件配置、系统补丁级别、安全策略与杀毒软件环境下可能存在差异,如遇兼容性问题欢迎反馈。
为避免部署后与预期不符,现将当前版本的能力边界如实列出。以下限制会随版本迭代逐步改善。
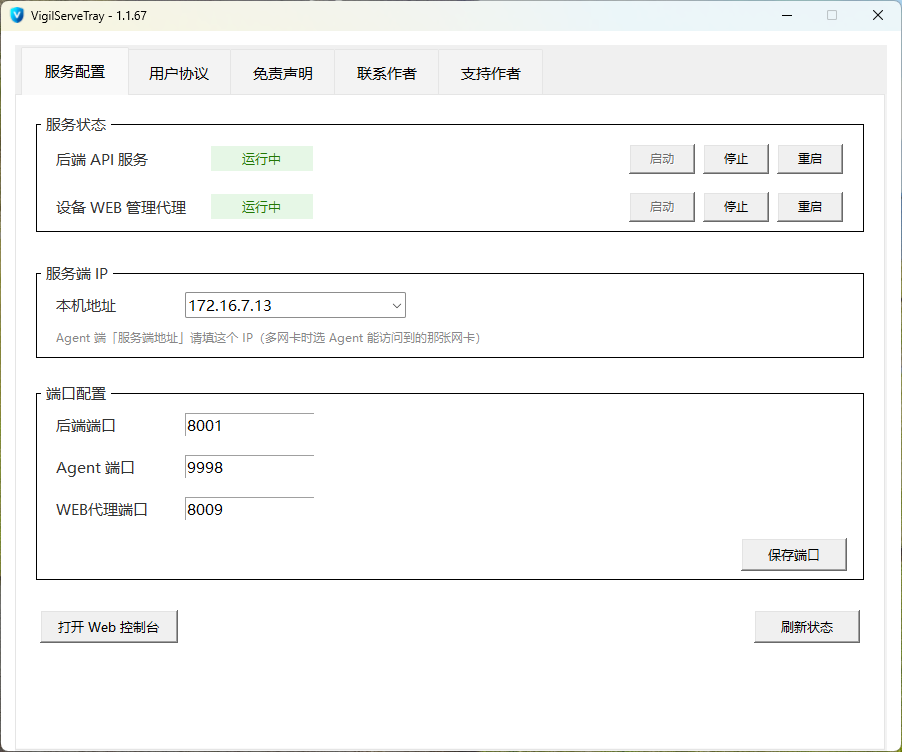
VigilServeTray 托盘程序「服务配置」页签。集中管理服务端两个核心进程:后端 API 服务与设备 WEB 管理代理,均可单独启动 / 停止 / 重启,绿色「运行中」标识当前状态;多网卡环境下下拉选择服务端监听 IP(Agent 端「服务端地址」须填该 IP,多网卡时选 Agent 能访问到的那张网卡);端口配置支持后端 API(默认 8001)、Agent 通信(默认 9998)与 WEB 代理(默认 8009)三个端口自定义,适配多环境部署;底部一键打开 Web 控制台或刷新运行状态。
浏览器首次访问控制台(https://127.0.0.1:8001)时的证书提示。控制台全程 HTTPS,证书由服务端首次启动时自动签发(自签证书),浏览器提示「你的连接不是专用连接」属正常现象,点击「高级 → 继续前往」即可进入;对安全有更高要求时,可将服务端的本地 CA 证书导入浏览器所在系统的受信任根证书,消除该提示。
系统不设任何固定初始口令:安装后自动生成随机管理员口令,明文仅存于服务端本机 Program Files\VigilServe\backend\data\initial_admin_password(含用户名 admin 与随机口令,并注明「登录后请立即修改,修改密码后此文件将被自动删除」)。用该口令首次登录即强制改密,改密成功后文件自动移除,避免初始口令长期暴露在磁盘上。
被监控主机上的 Agent 客户端(v1.1.84,提供 Windows 与 Linux 双版本)配置窗口。填写服务端地址与三个端口(与托盘端口配置一一对应);「本机配对码」是本机唯一标识(如 6EAY-WHJS)——在服务端「设备管理 → 主机管理」中加入该主机时,需与此处配对码核对一致,防止误加陌生主机;「注册信息」区显示服务端分配的 Server ID 与 Token,证明本机已完成注册。接入前点击「信任服务端证书」,Agent 从服务端拉取证书供人工核对,确认后保存到本机,后续上报全程加密且可校验服务端身份,防止中间人攻击;支持开机自动启动与保存配置。
本章功能已同时适配 Windows 主机与 Linux 主机:Agent 提供 Windows 与 Linux 两个版本,设备状态、设备信息、应用与启动项管理、进程管理、资源管理、事件日志等监控与管理能力在两类主机上均可用;Web 终端对 Windows 主机走 WinRM / PowerShell,对 Linux 主机走 SSH,远程桌面则按主机支持情况提供。以下界面以 Windows 主机为例,Linux 主机(含 NAS 等 Linux 设备)操作路径一致。
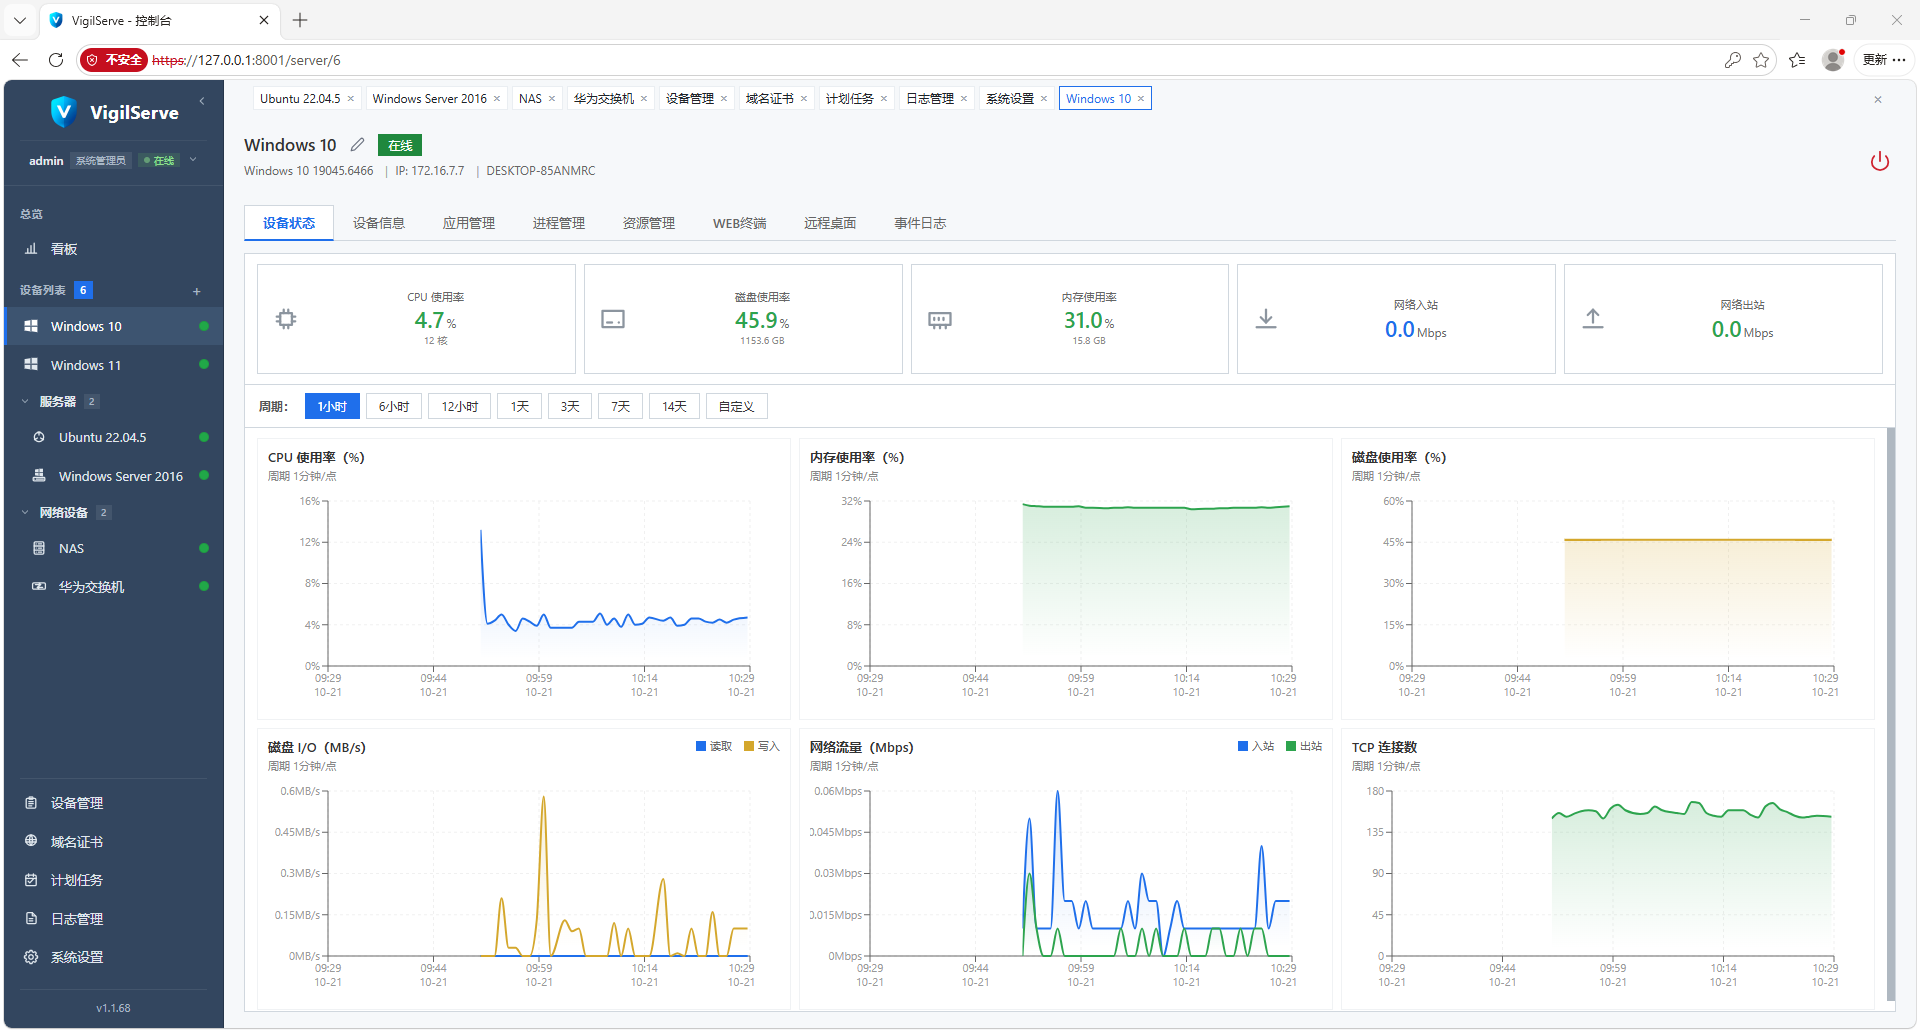
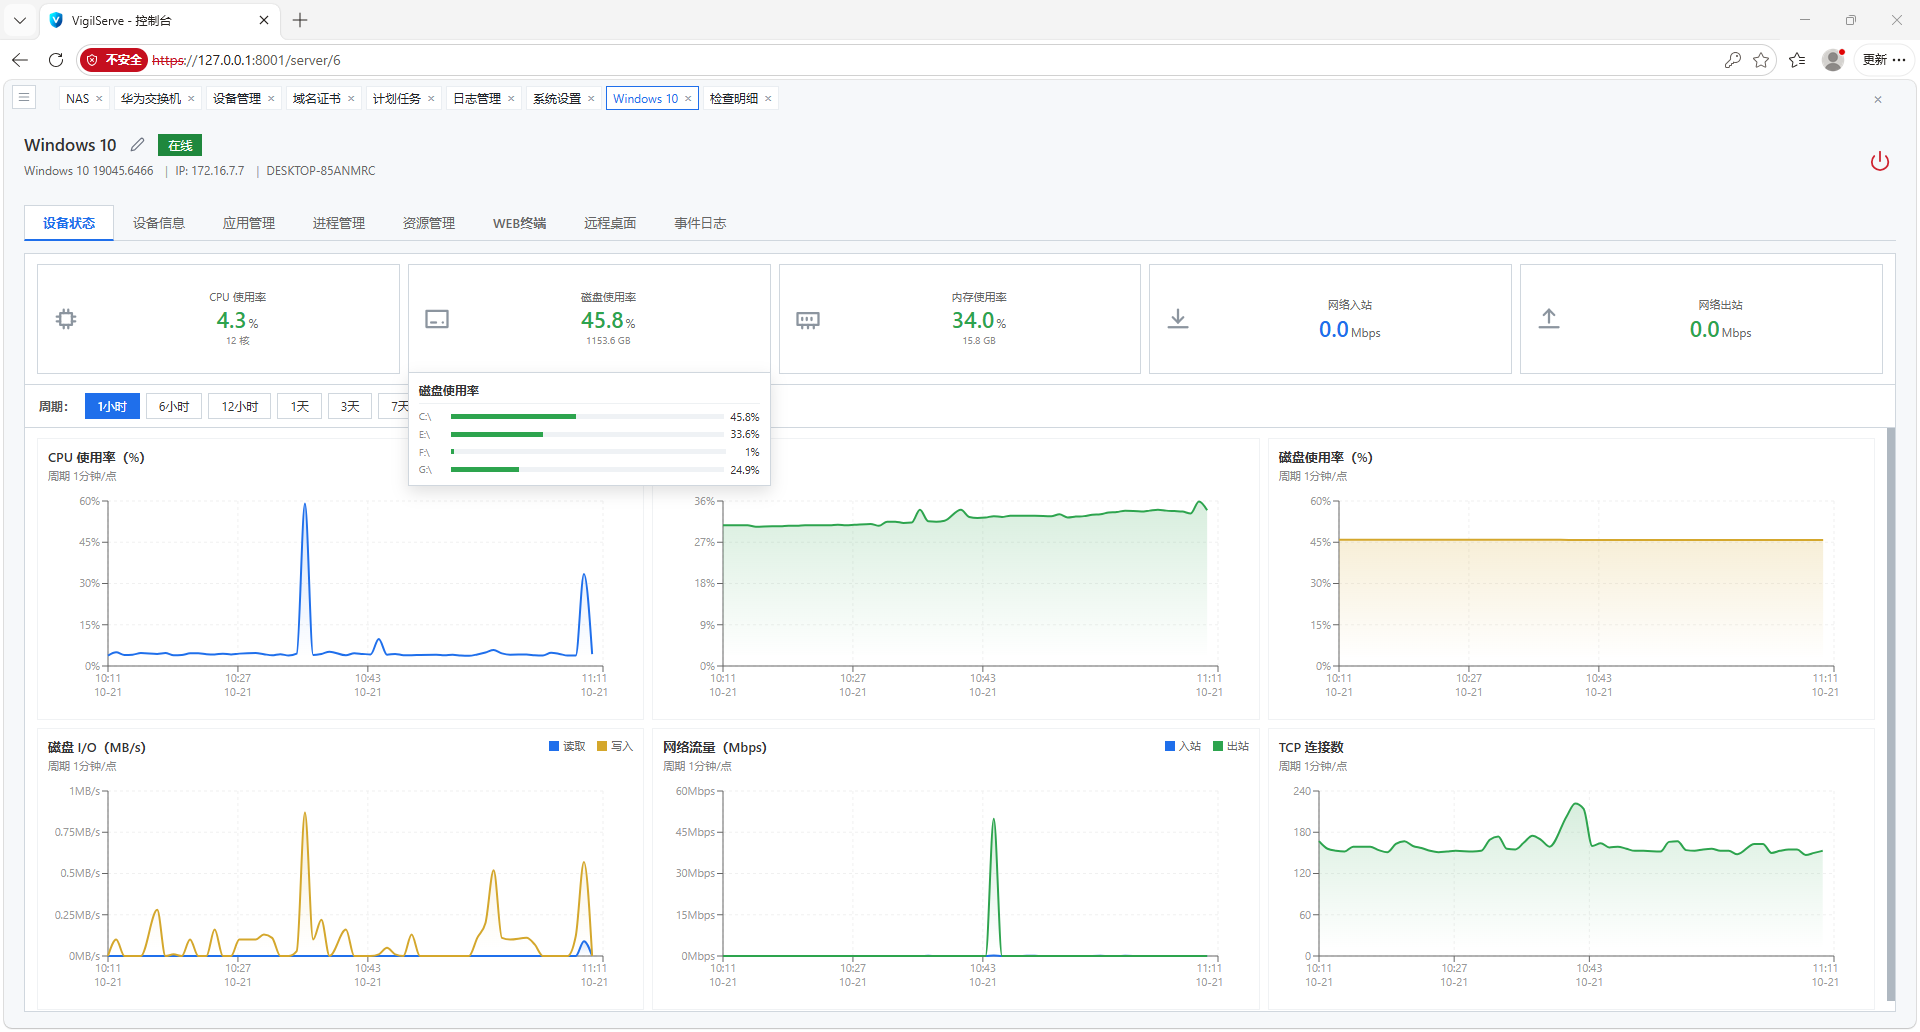
主机详情首屏「设备状态」:顶部指标卡实时显示 CPU 使用率、磁盘使用率、内存使用率、网络入站与出站速率;周期栏支持 1 小时 / 6 小时 / 12 小时 / 1 天 / 3 天 / 7 天 / 14 天及自定义区间切换;下方六组趋势图覆盖 CPU 使用率、内存使用率、磁盘使用率、磁盘 I/O(读取 / 写入)、网络流量(入站 / 出站)与 TCP 连接数,数据由 Agent 按采集间隔上报入库,可回看历史曲线定位性能波动。
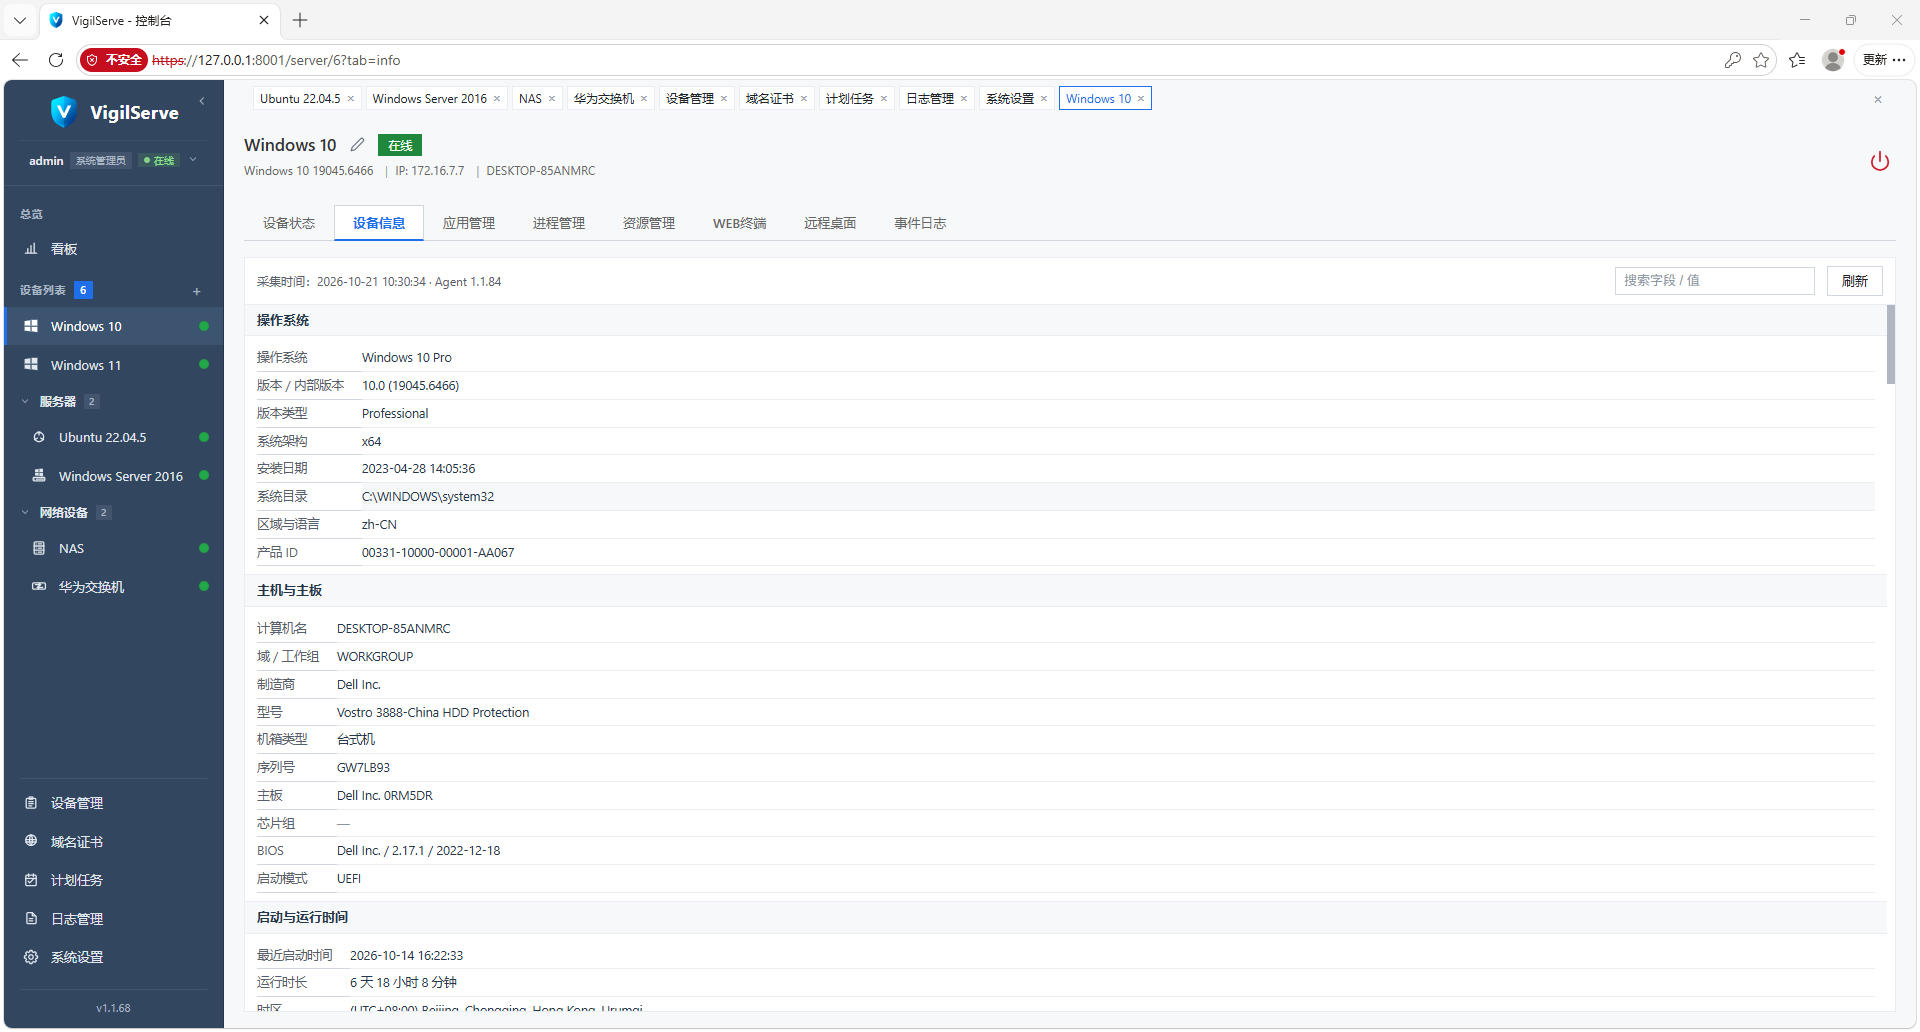
「设备信息」页签展示 Agent 实际采集到的主机档案,按分区块呈现:操作系统(版本 / 内部版本号、系统类型、安装日期、系统目录、区域语言、产品 ID)、主机与主板(计算机名、域 / 工作组、制造商、型号、序列号、主板、芯片组、BIOS、启动模式 UEFI / Legacy)、启动与运行时间(最近启动时间、已运行时长、HTTP / Agent 状态)等;向下滚动还有系统安全软件运行状态、系统更新状态、用户信息、系统共享目录、处理器(CPU)、内存、存储设备、网络适配器、显示器布局与整体硬件清单,支持关键字过滤与一键刷新。
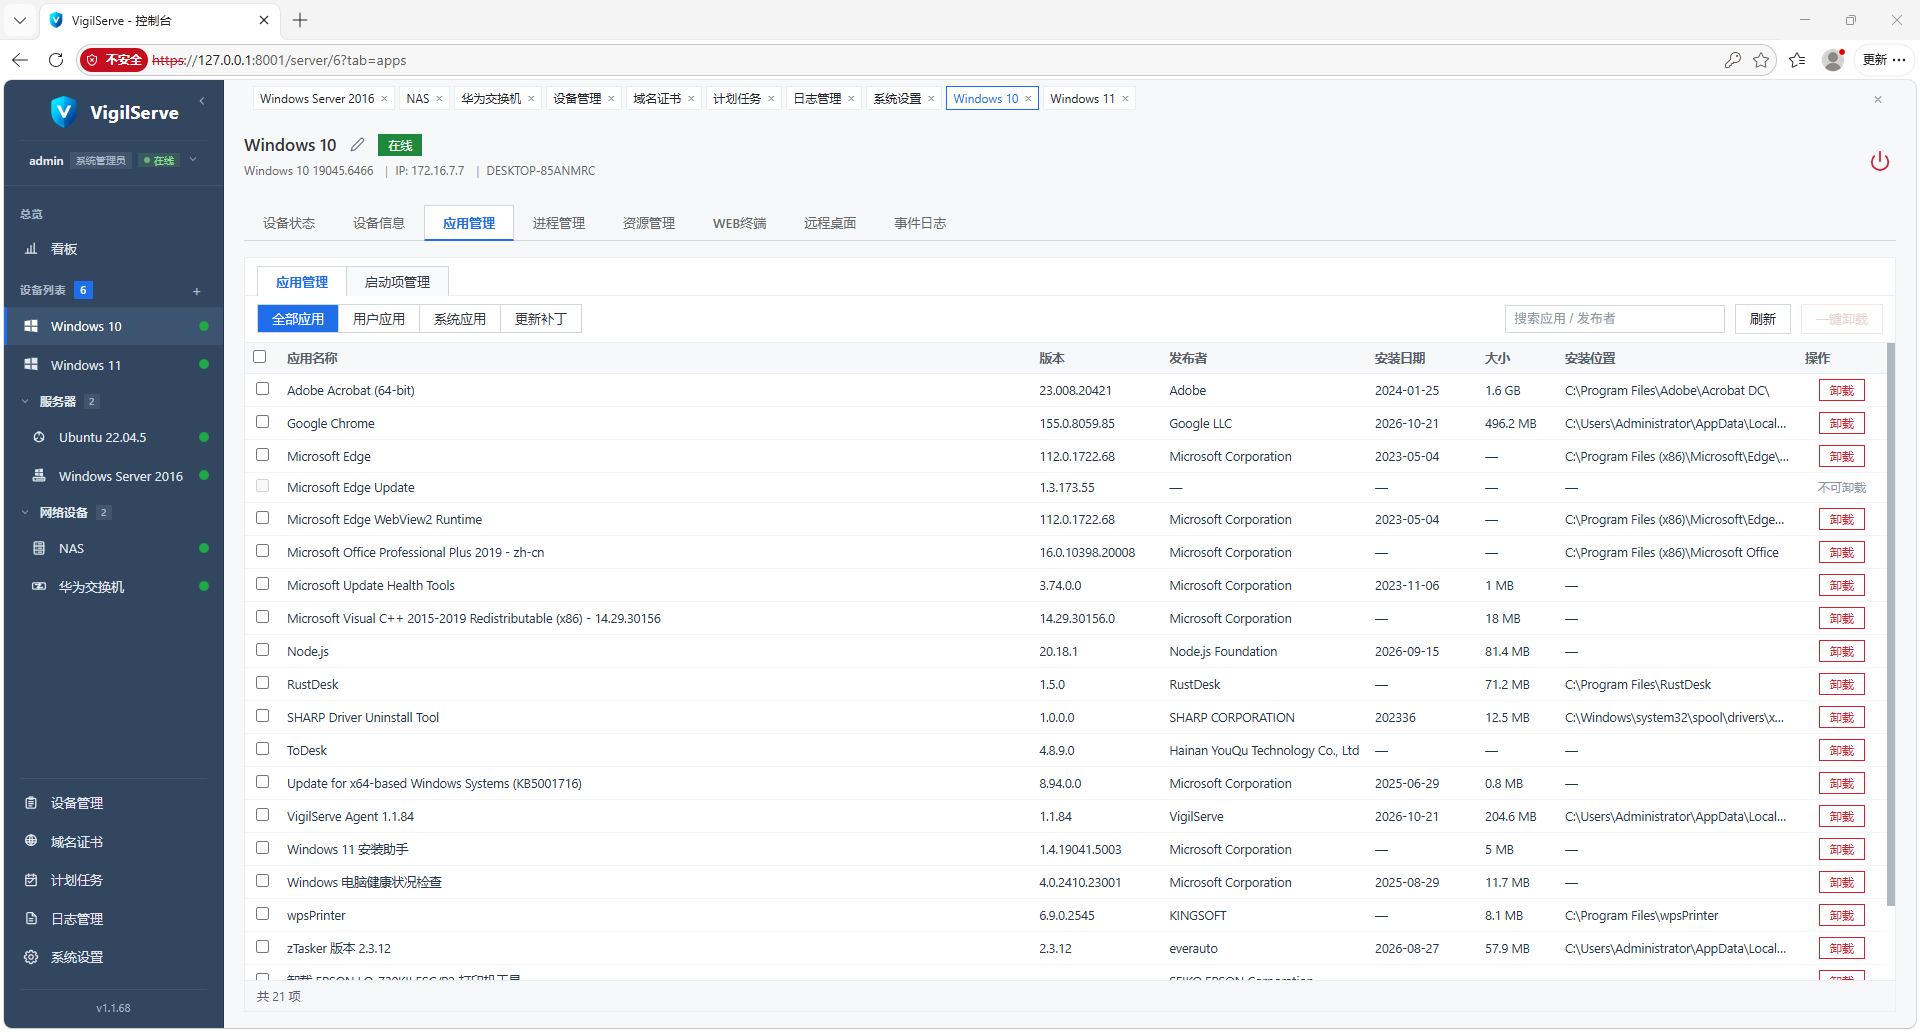
「应用管理」页签包含应用管理与启动项管理两个子页签。应用管理按「已安装应用 / 用户应用 / 系统应用 / 更新补丁」分类列出软件清单,含名称、版本、发布者、发布日期、安装日期、大小与安装位置,支持关键字搜索、刷新与逐项卸载(不可卸载的系统组件自动置灰);启动项管理则集中展示开机自启动项,便于远程排查开机变慢与流氓软件。
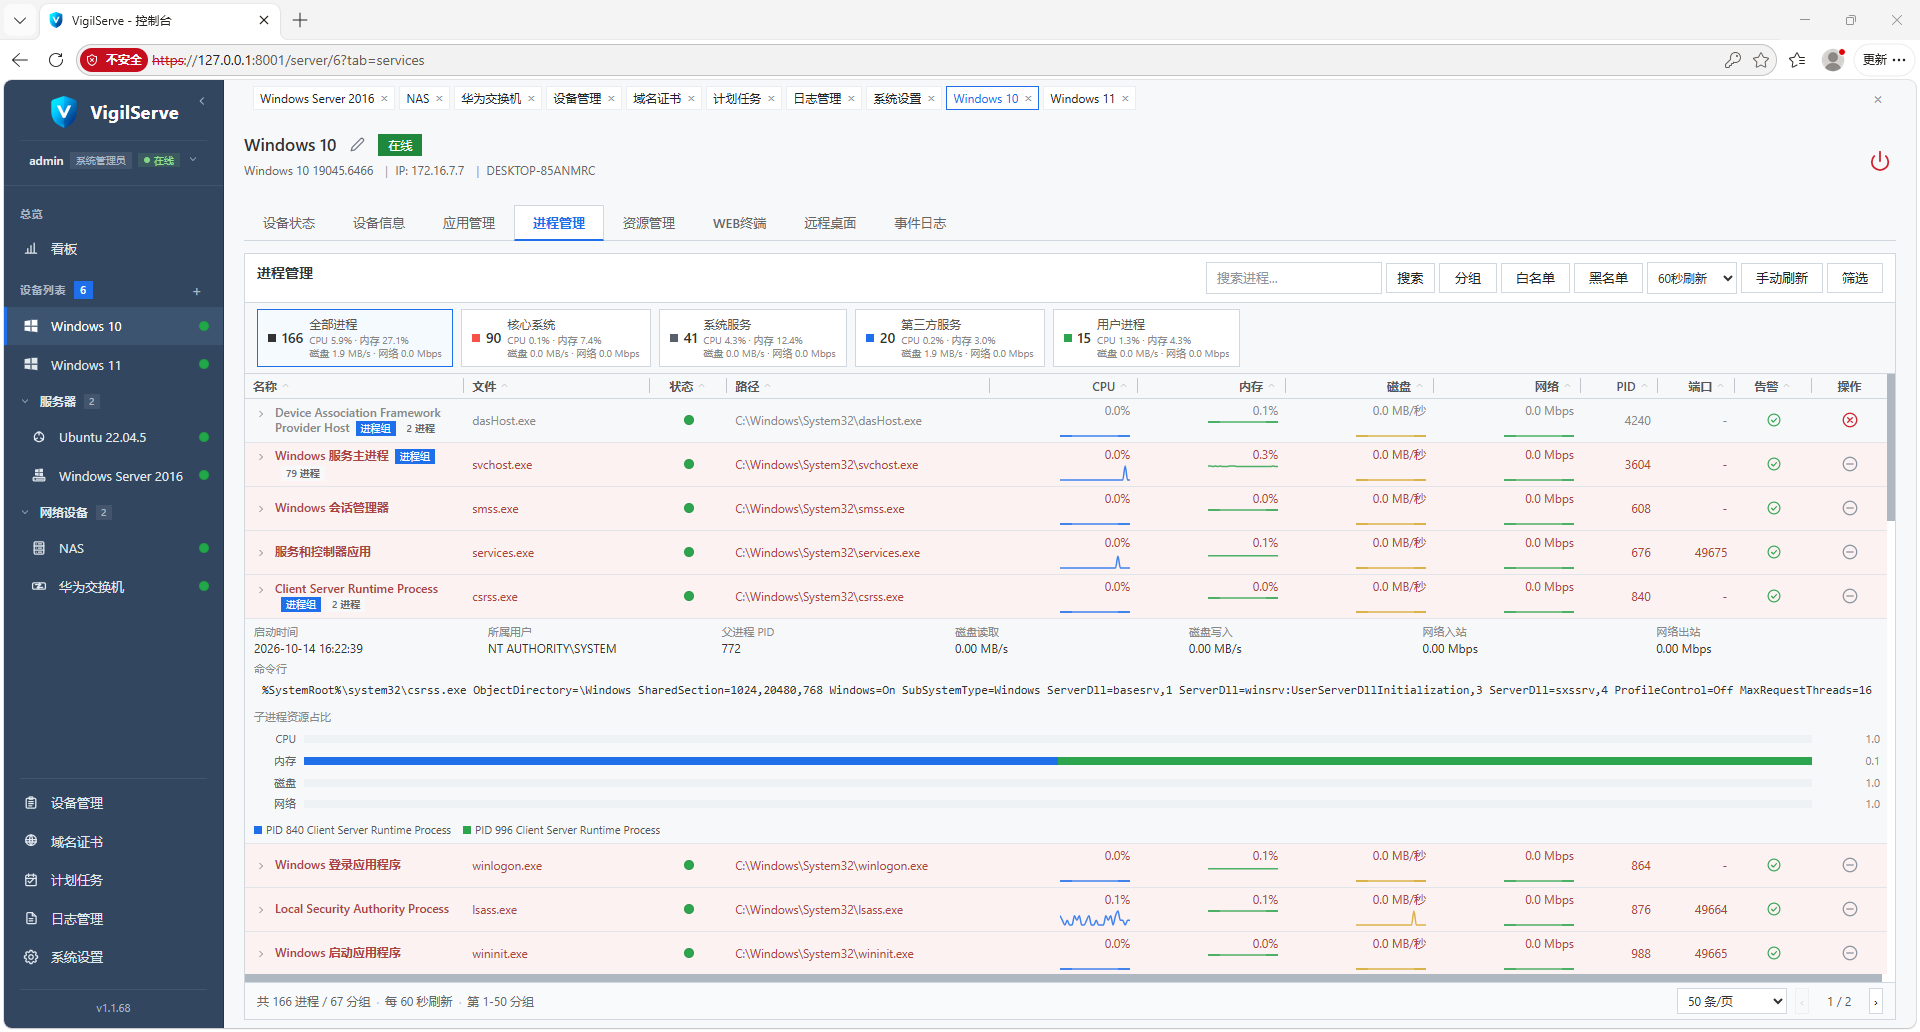
「进程管理」页签顶部为分类统计卡片:全部 / 核心进程 / 系统服务 / 第三方服务 / 用户进程五类,各附数量与 CPU、内存、磁盘、网络汇总占用;进程表列出名称、文件、状态、路径、CPU、内存、磁盘、网络、PID、端口、告警与操作列,系统关键进程(如 lsass.exe、services.exe)有醒目标注,防止误杀;点击任一进程展开详情面板,展示所属用户、会话、父进程、启动命令行与子系统内存占用条,支持搜索 / 分组 / 启停筛选与手动刷新。
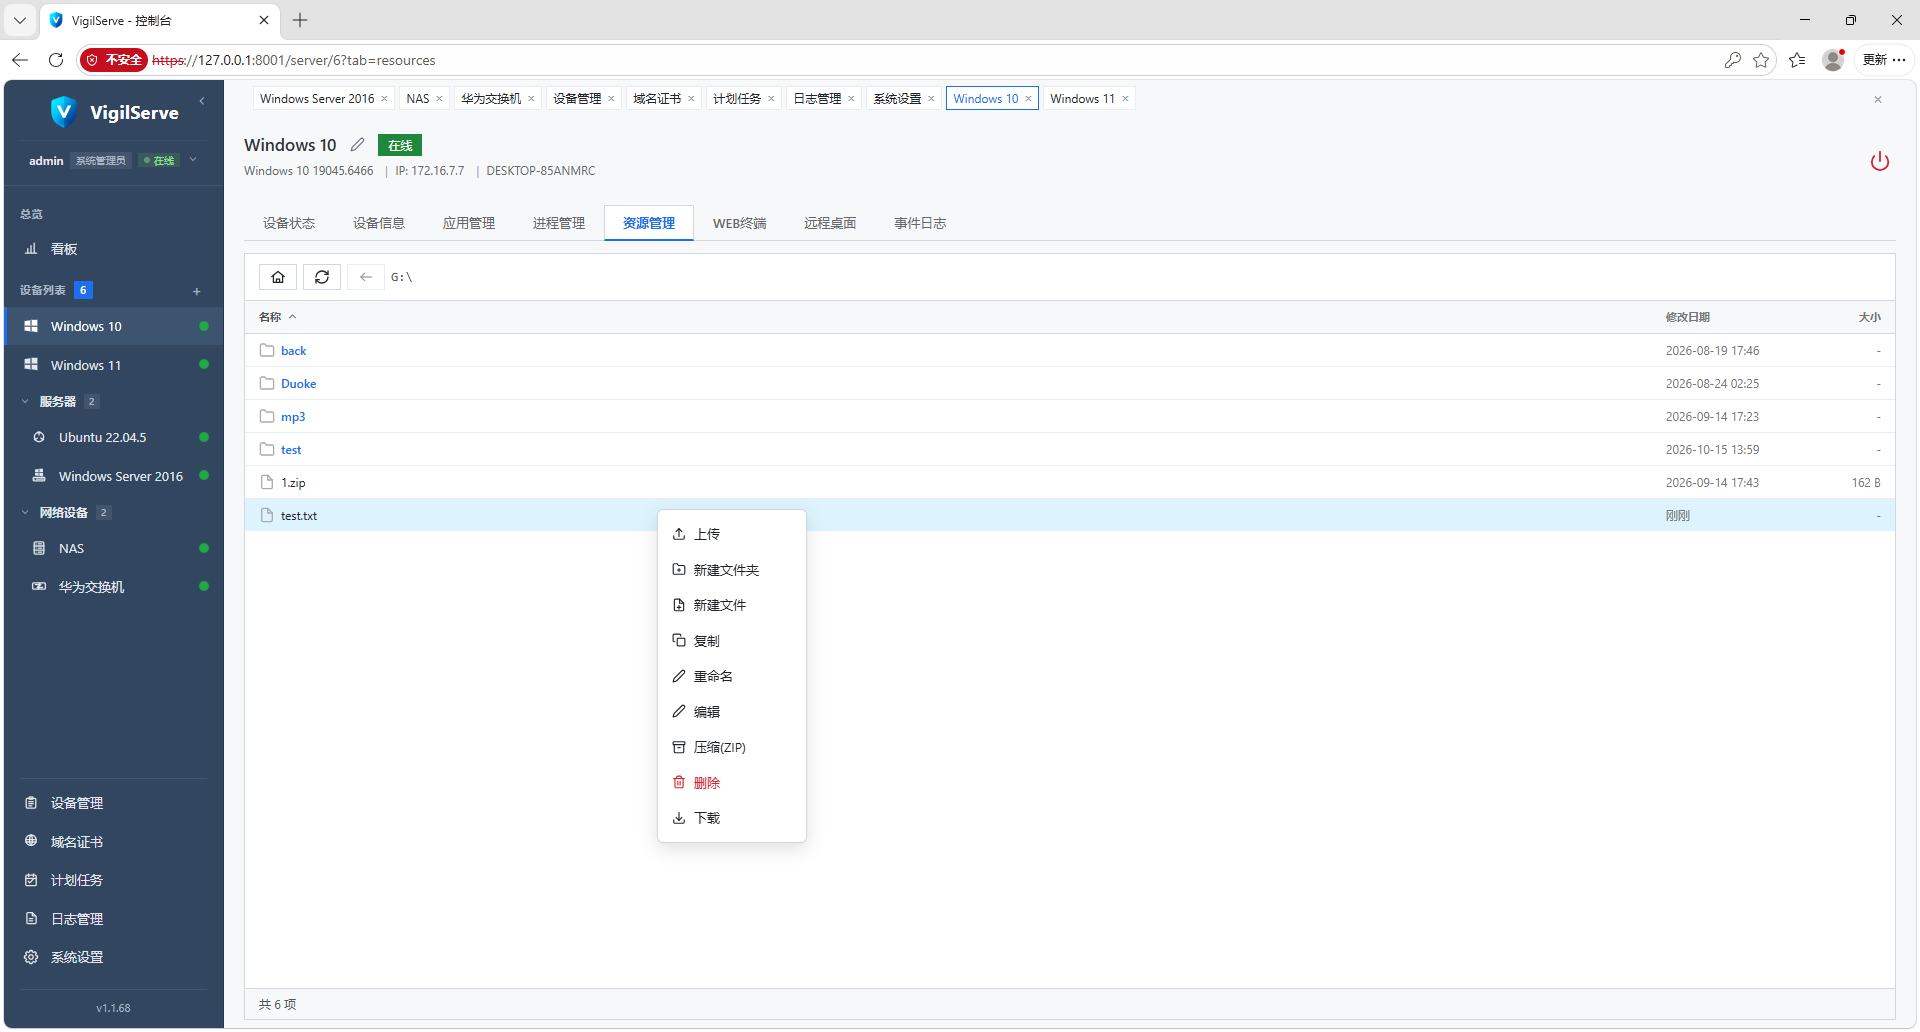
「资源管理」页签提供网页版远程文件浏览器:面包屑路径 + 文件夹树导航,列表展示名称、修改日期与大小;右键菜单支持上传、新建文件夹、新建文件、复制、重命名、编辑、压缩(ZIP)、删除、下载全套操作,改配置、取日志、传补丁无需再开远程桌面,全部动作记入操作日志可审计。
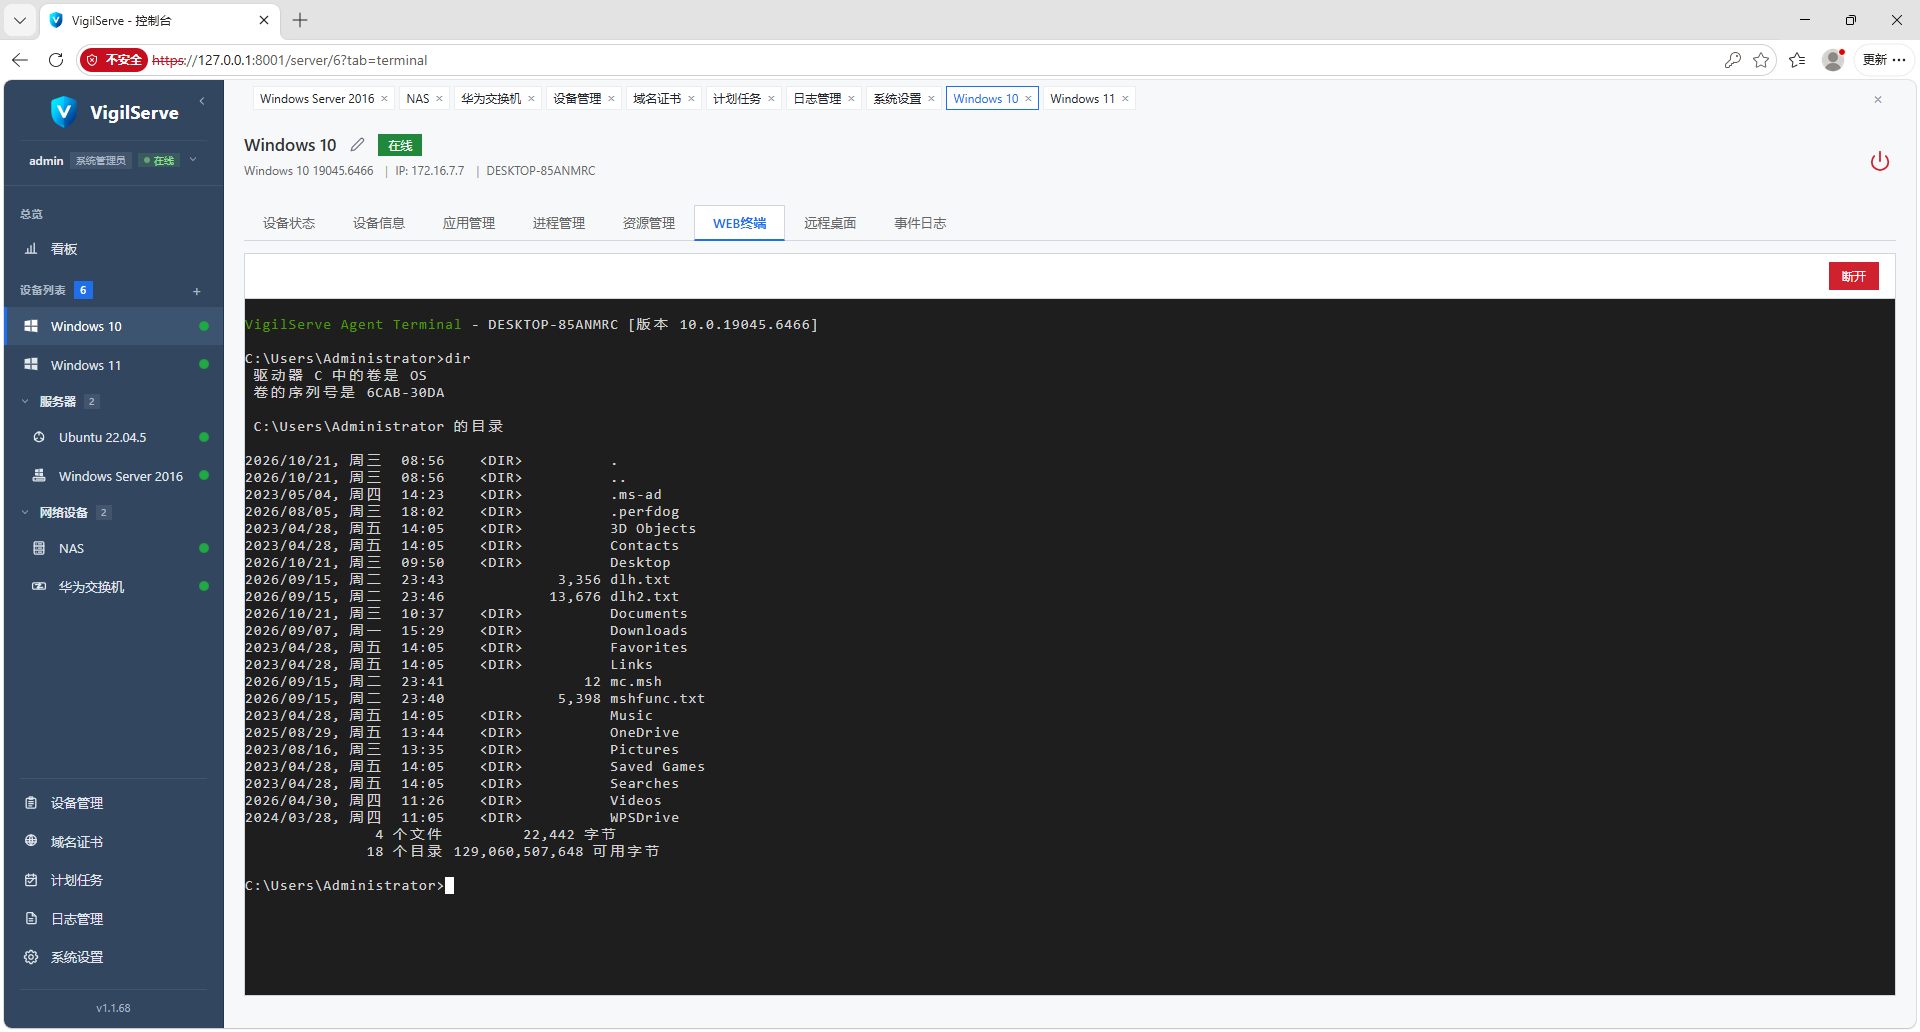
「Web 终端」页签在浏览器内直接打开远程命令行会话(图中为 Windows 主机执行 dir 查看用户目录)。终端基于 WinRM 会话建立,须使用具备管理员权限的账号接入,免装任何远程工具即可执行命令行运维;右上角「断开」按钮随时结束会话,操作过程留痕审计。
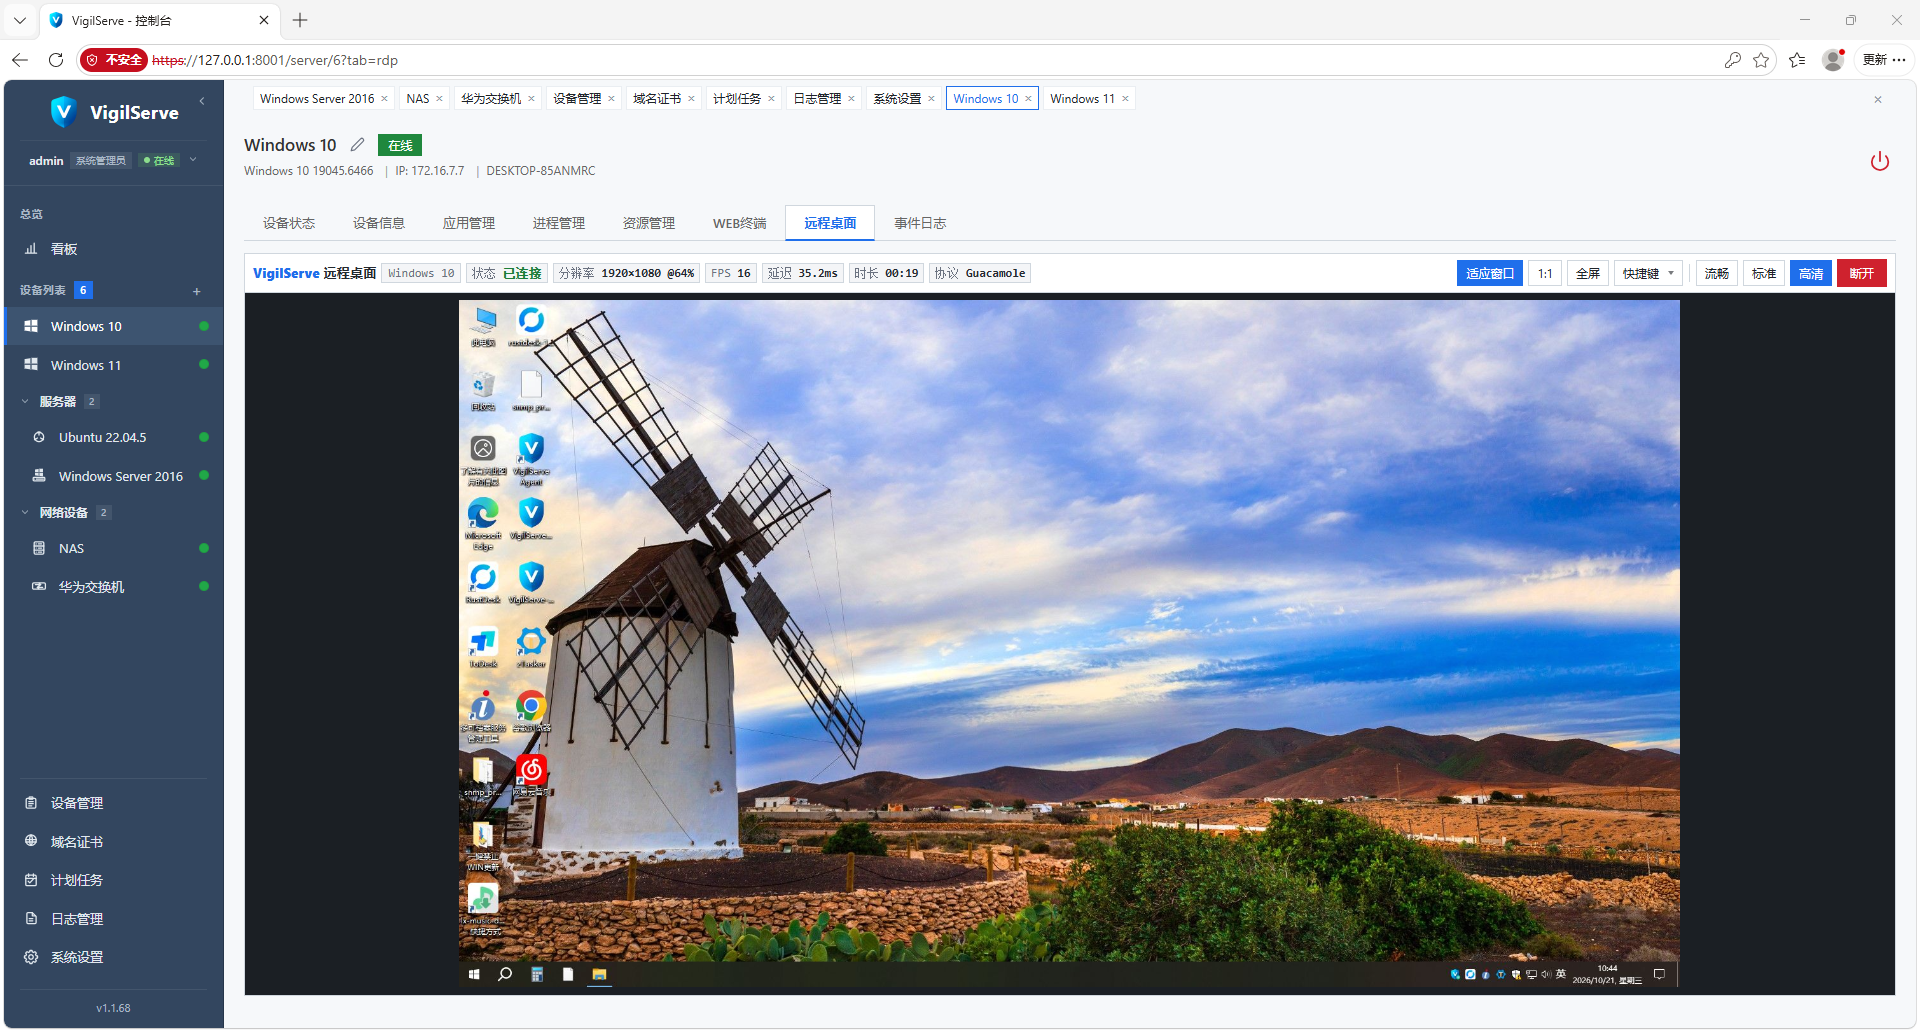
「远程桌面」页签在浏览器中直连被控主机桌面(基于 Apache Guacamole 网关协议转发)。顶部状态栏实时显示分辨率、FPS、网络延时与连接时长;工具栏提供连接端口、全屏、快捷键、浏览 / 标准模式切换、缩放与断开操作,网页内即可完成完整的图形化远程运维,无需安装任何客户端插件。
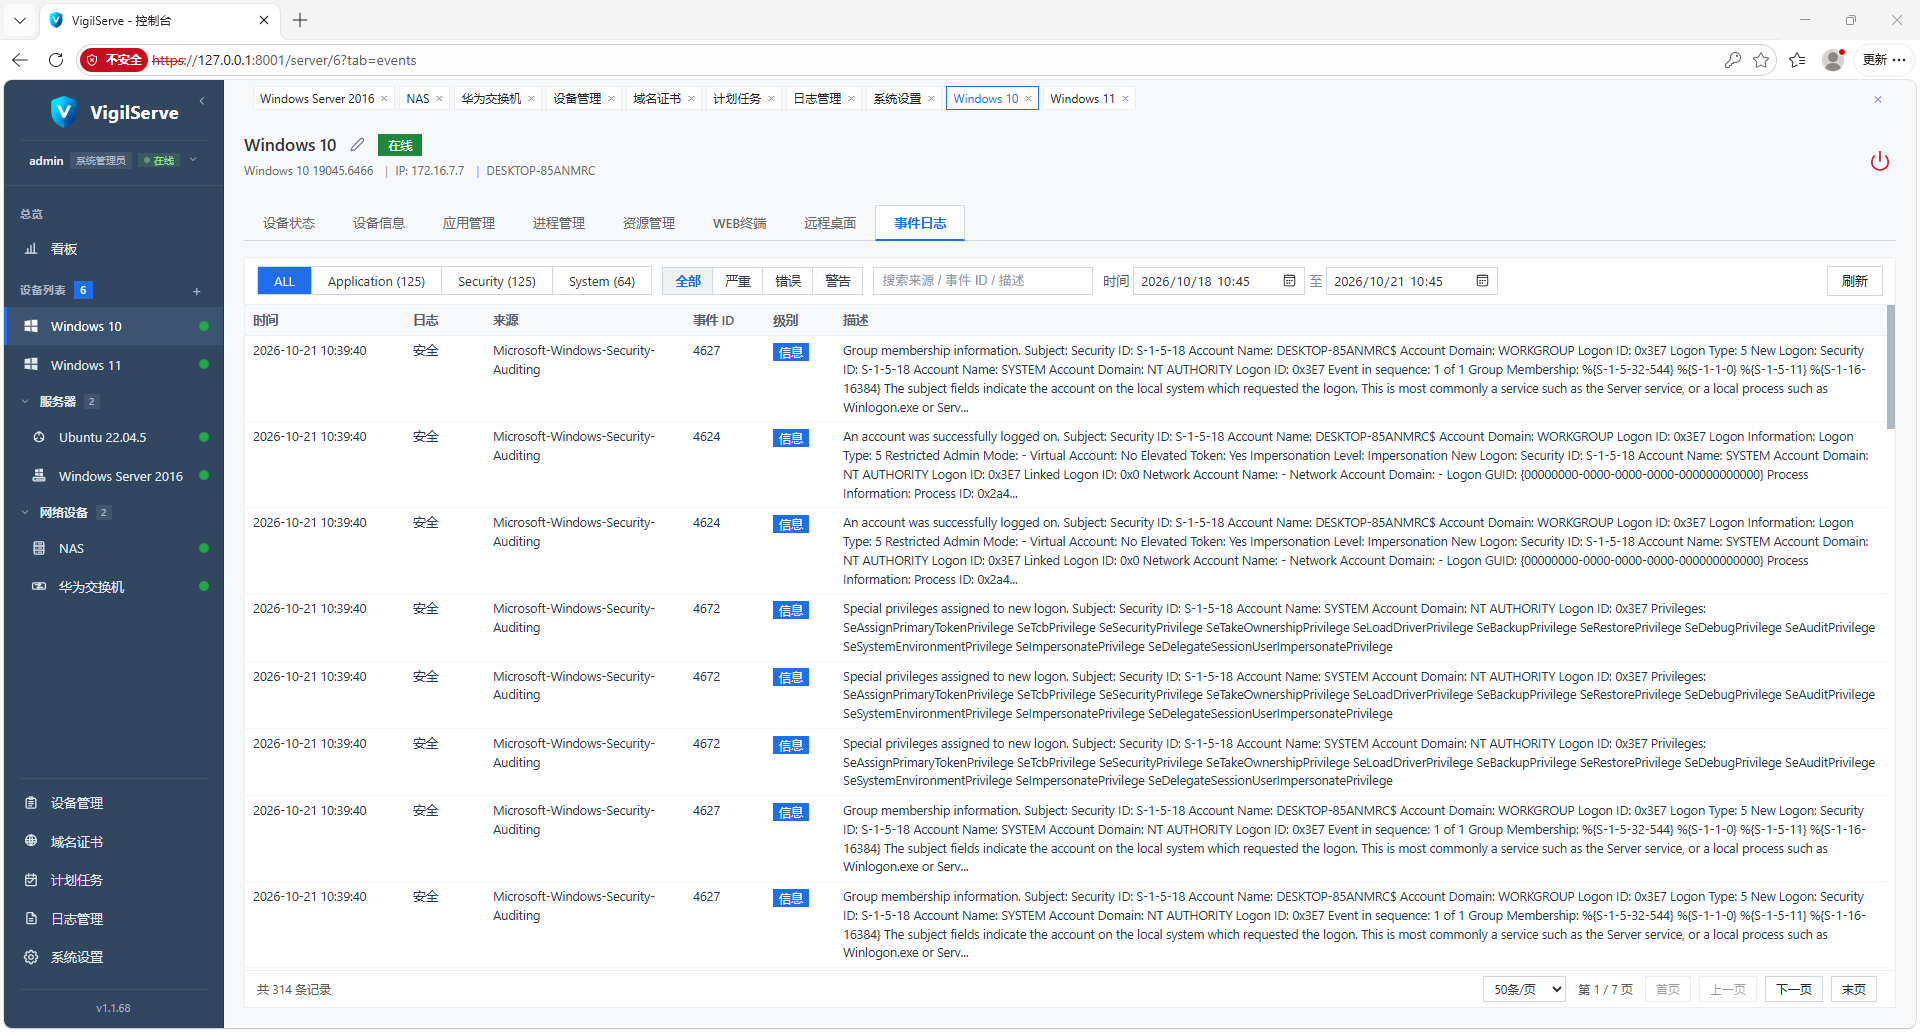
「事件日志」页签查询 Windows 主机的事件日志:ALL / Application / Security / System 日志源切换,「全部 / 严重 / 错误 / 警告」级别筛选,配合时间范围与关键字检索;列表逐条展示时间、日志、来源、事件 ID 与级别标签,展开可见完整事件描述(如图中的 Security 登录审计 4624 / 4627 / 4672 系列事件),支持分页浏览与刷新,便于远程排查登录异常与服务故障。
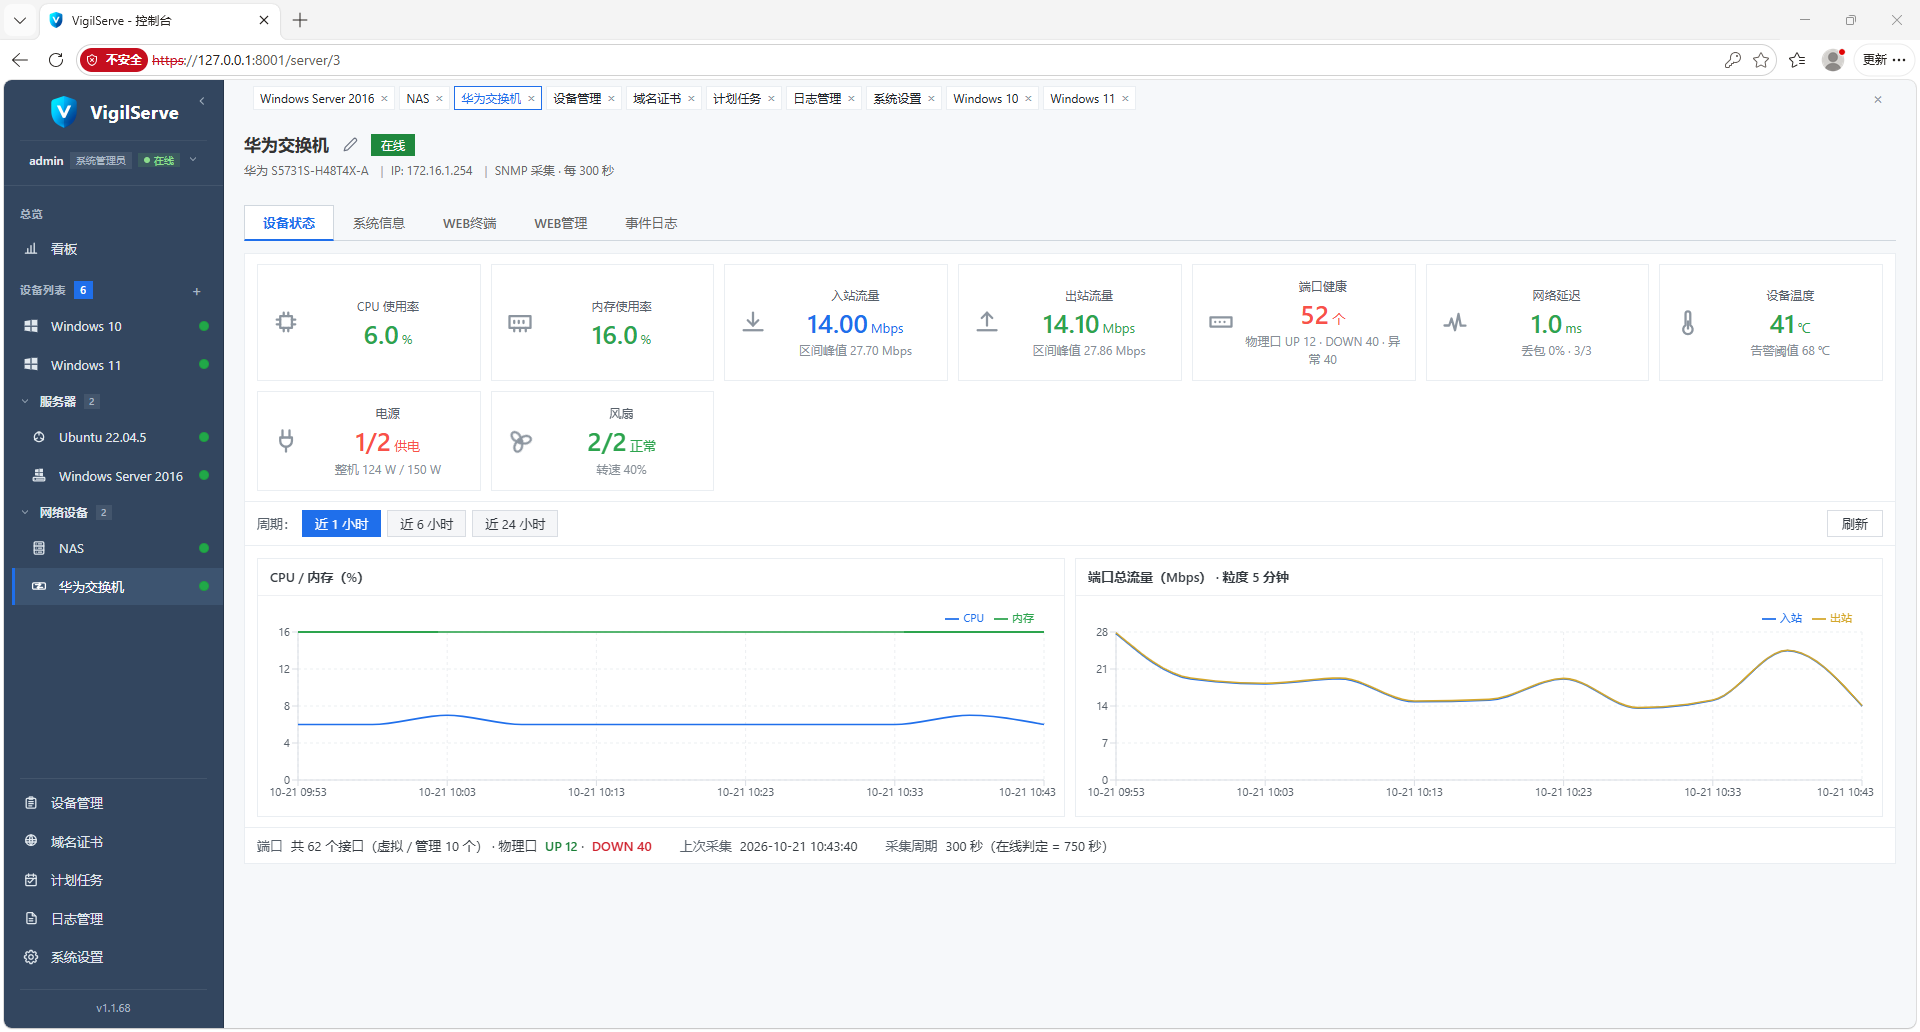
网络设备(图中为华为 S5735 交换机)无需安装 Agent,通过 SNMPv3 免安装采集。设备状态页顶部指标卡展示 CPU 与内存使用率、入站 / 出站流量(含总带宽)、端口连接(52 口,UP 12 / DOWN 40)、网络延迟、诊断温度,以及电源(1 / 2 供电)与风扇(2 / 2 正常)等硬件健康状态;下方为 CPU / 内存趋势与端口总流量(最近 5 分钟)图表;采集间隔(默认 300 秒)可按设备配置。
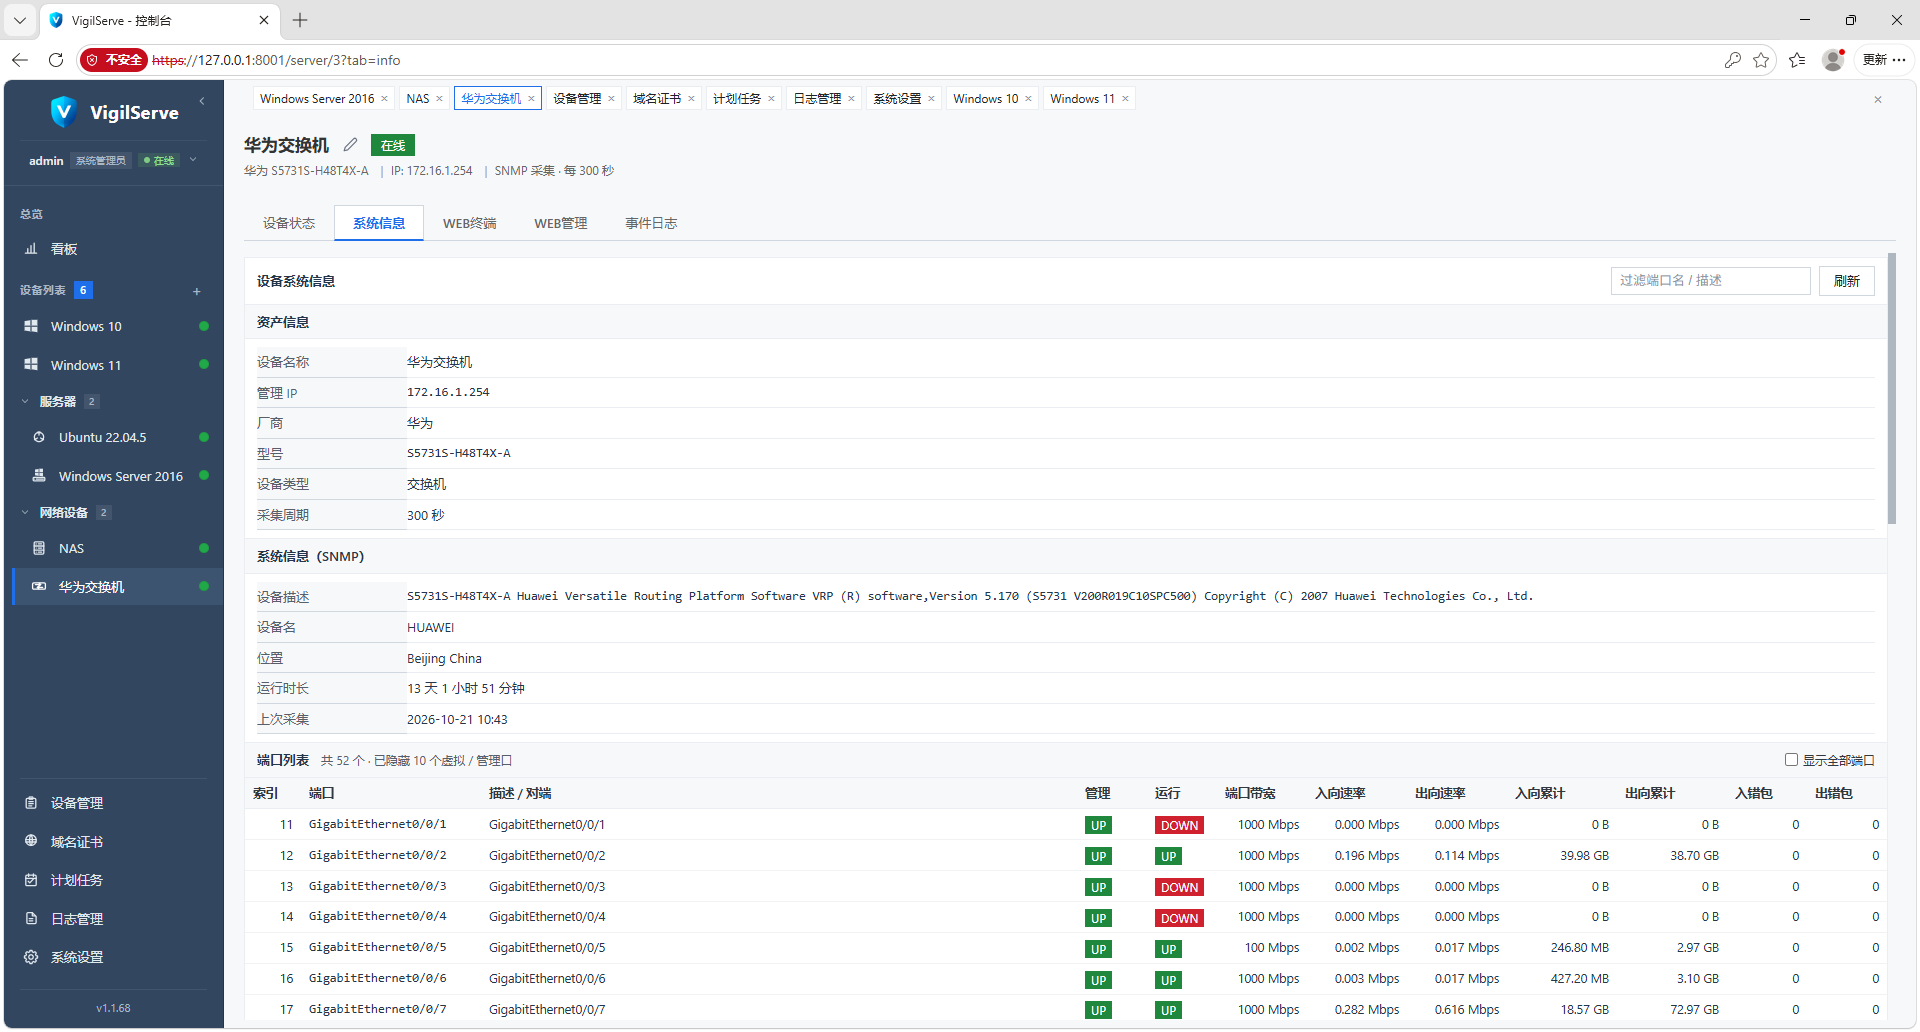
「系统信息」页签上半部分为设备基础信息(名称、管理 IP、厂商、型号、设备类型、采集周期)与 SNMP 系统信息(设备描述含 VRP 版本号、设备名、位置、运行时长、上次采集时间);下半部分为端口列表:逐口展示端口描述、管理状态与运行状态(UP / DOWN 徽标)、端口带宽、入 / 出速率与入 / 出累计流量,支持关键字过滤端口与「显示全部端口」,配合设备状态页即可完成交换机侧日常巡检。
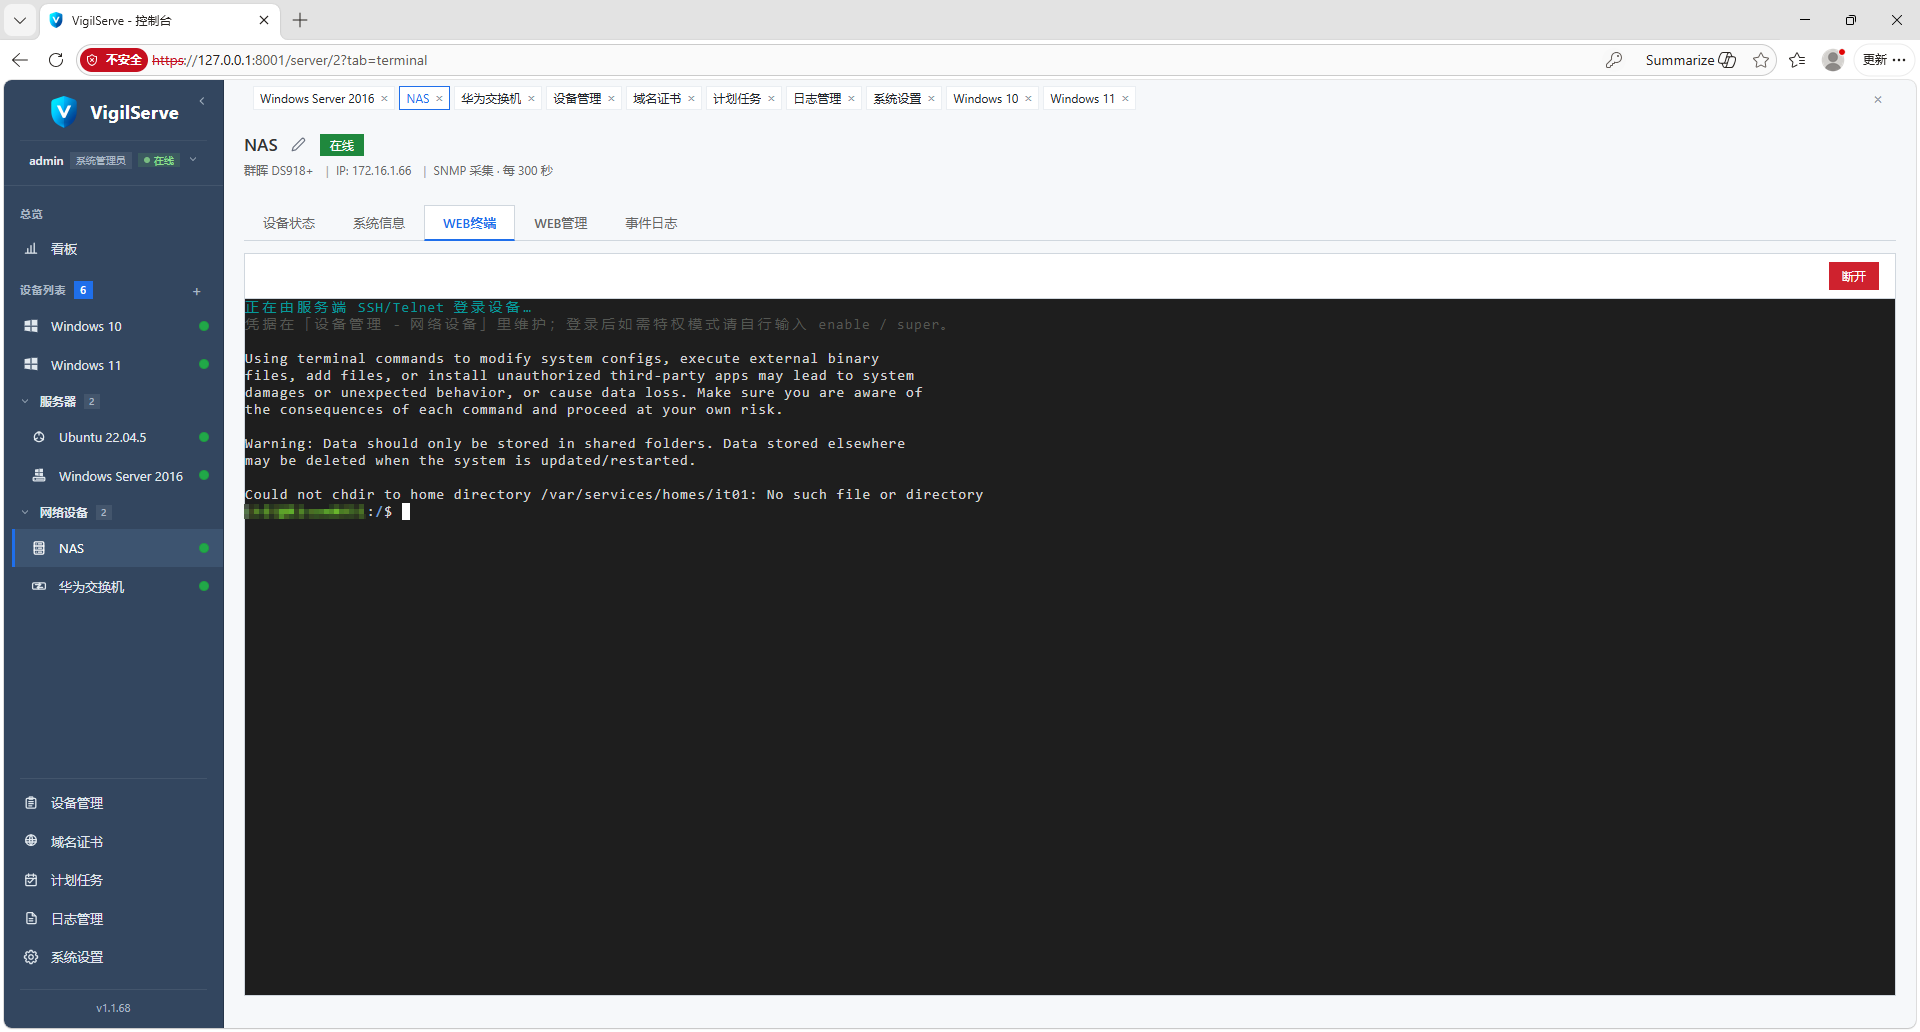
Linux / NAS 类设备(图中为群晖 DS918+)通过「WEB 终端」页签直接在浏览器内打开 SSH 会话:连接设备 SSH 服务后即可远程执行命令,页首提示 root 权限受系统保护、进入特权模式须另行启用;配合 Agent 上报的设备状态与系统信息页签,Linux 主机同样纳入统一监控。
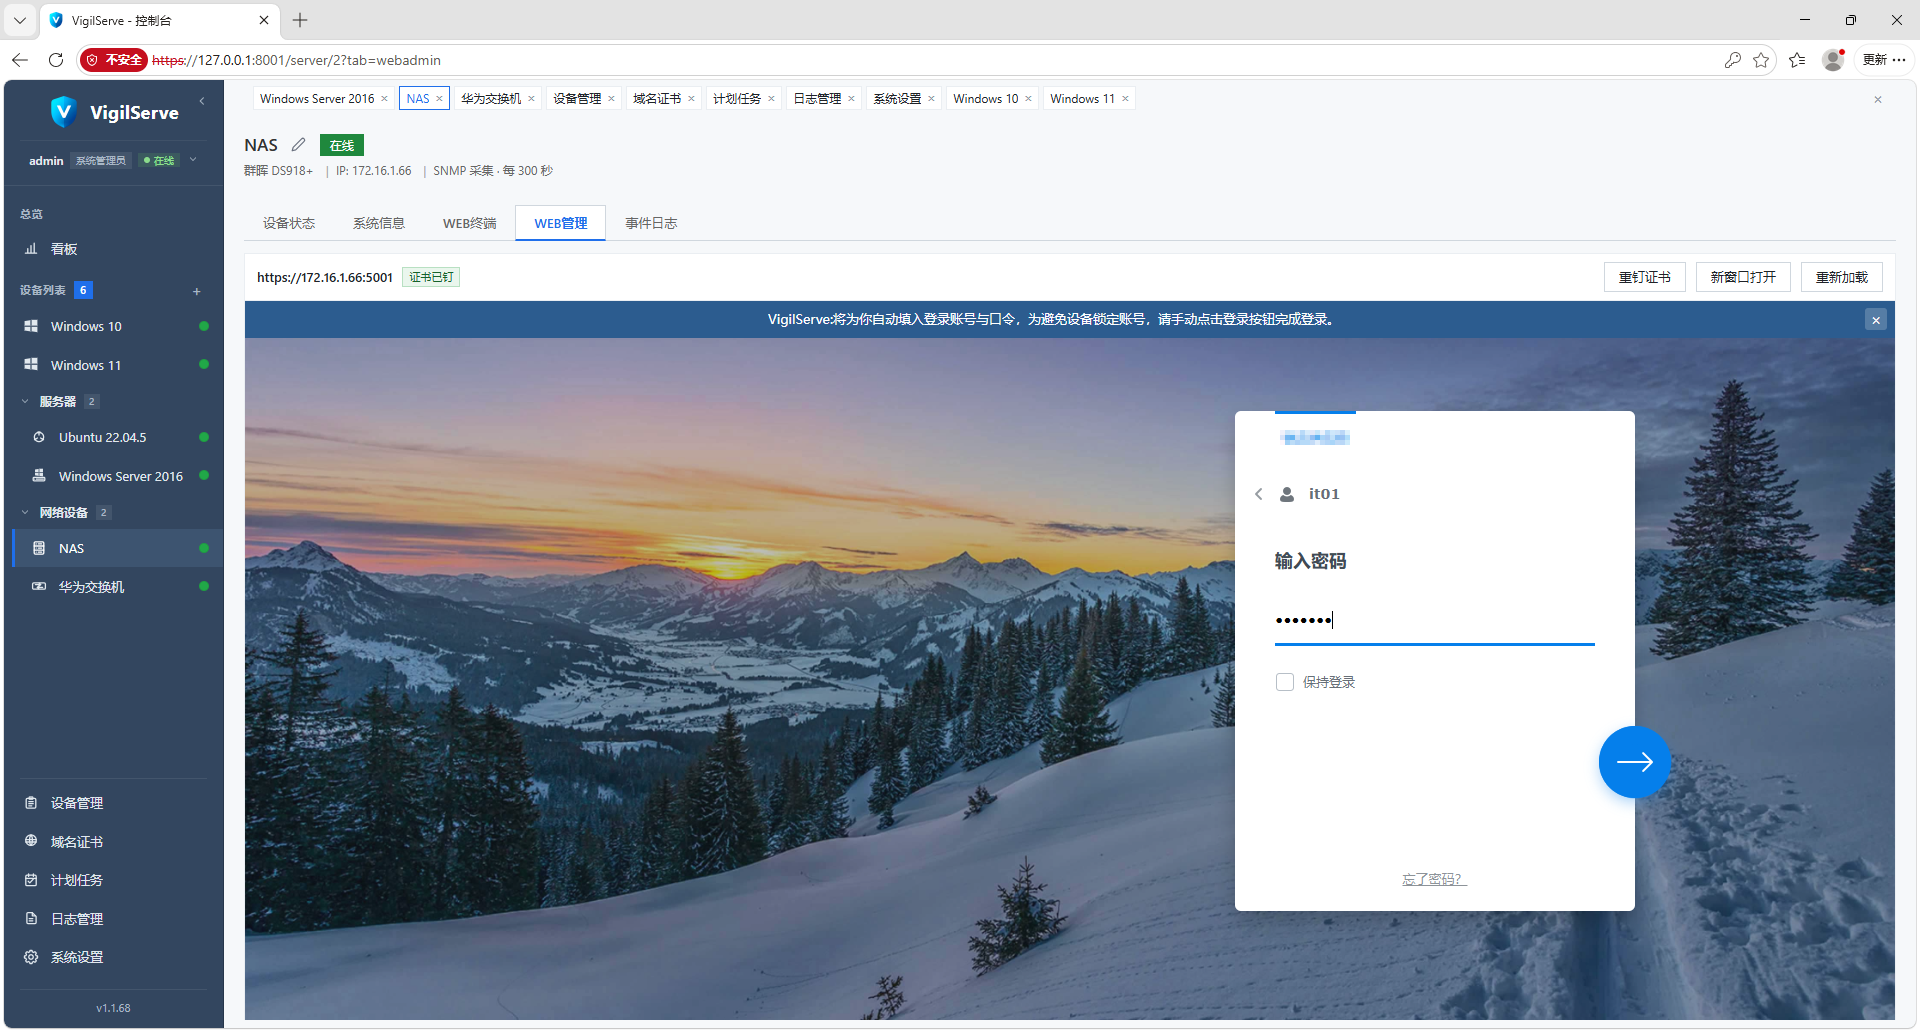
「WEB 管理」页签将设备原厂管理界面内嵌进控制台(图中为群晖 DSM 的 5001 端口登录页):通过 WEB 代理直达设备管理后台,支持「重发凭据」快速提交已保存的设备凭据,也可手动输入原厂账号登录;右上角另有「新窗口打开」「重新加载」操作,页首横幅明示「VigilServe 只为方便访问登录页」,登录仍须使用设备原账号密码,平台不托管、不落地设备口令。
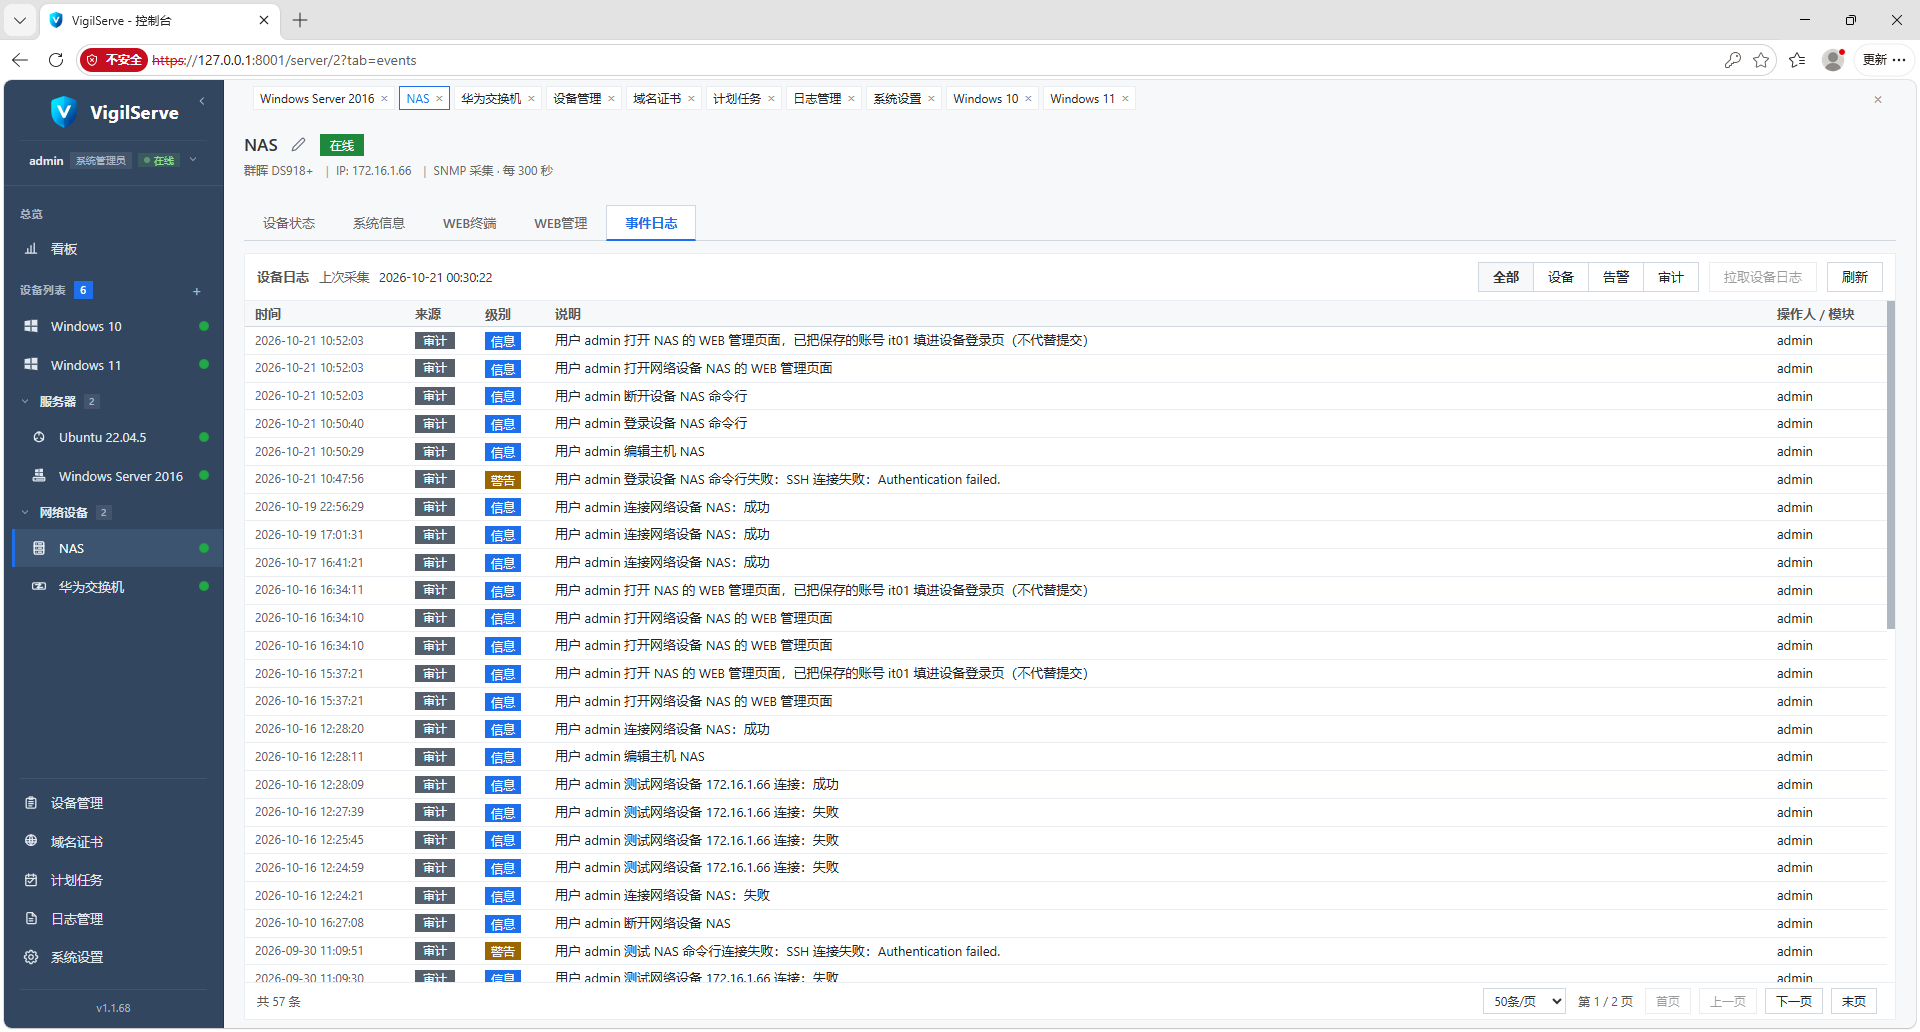
设备级「事件日志」页签记录系统端(服务端)对该设备的全部操作:打开 WEB 管理 / WEB 管理页面、登录设备命令行、编辑主机、探测网络设备连接(成功 / 失败均留痕,如 SSH 认证失败会以「警告」级别记录)等;每条含时间、来源、级别、说明、操作人与模块,支持全部 / 设备 / 告警 / 审计类别筛选与按设备过滤,操作轨迹可追溯。当前版本不读取设备内部日志,日志来源为服务端自身审计记录。
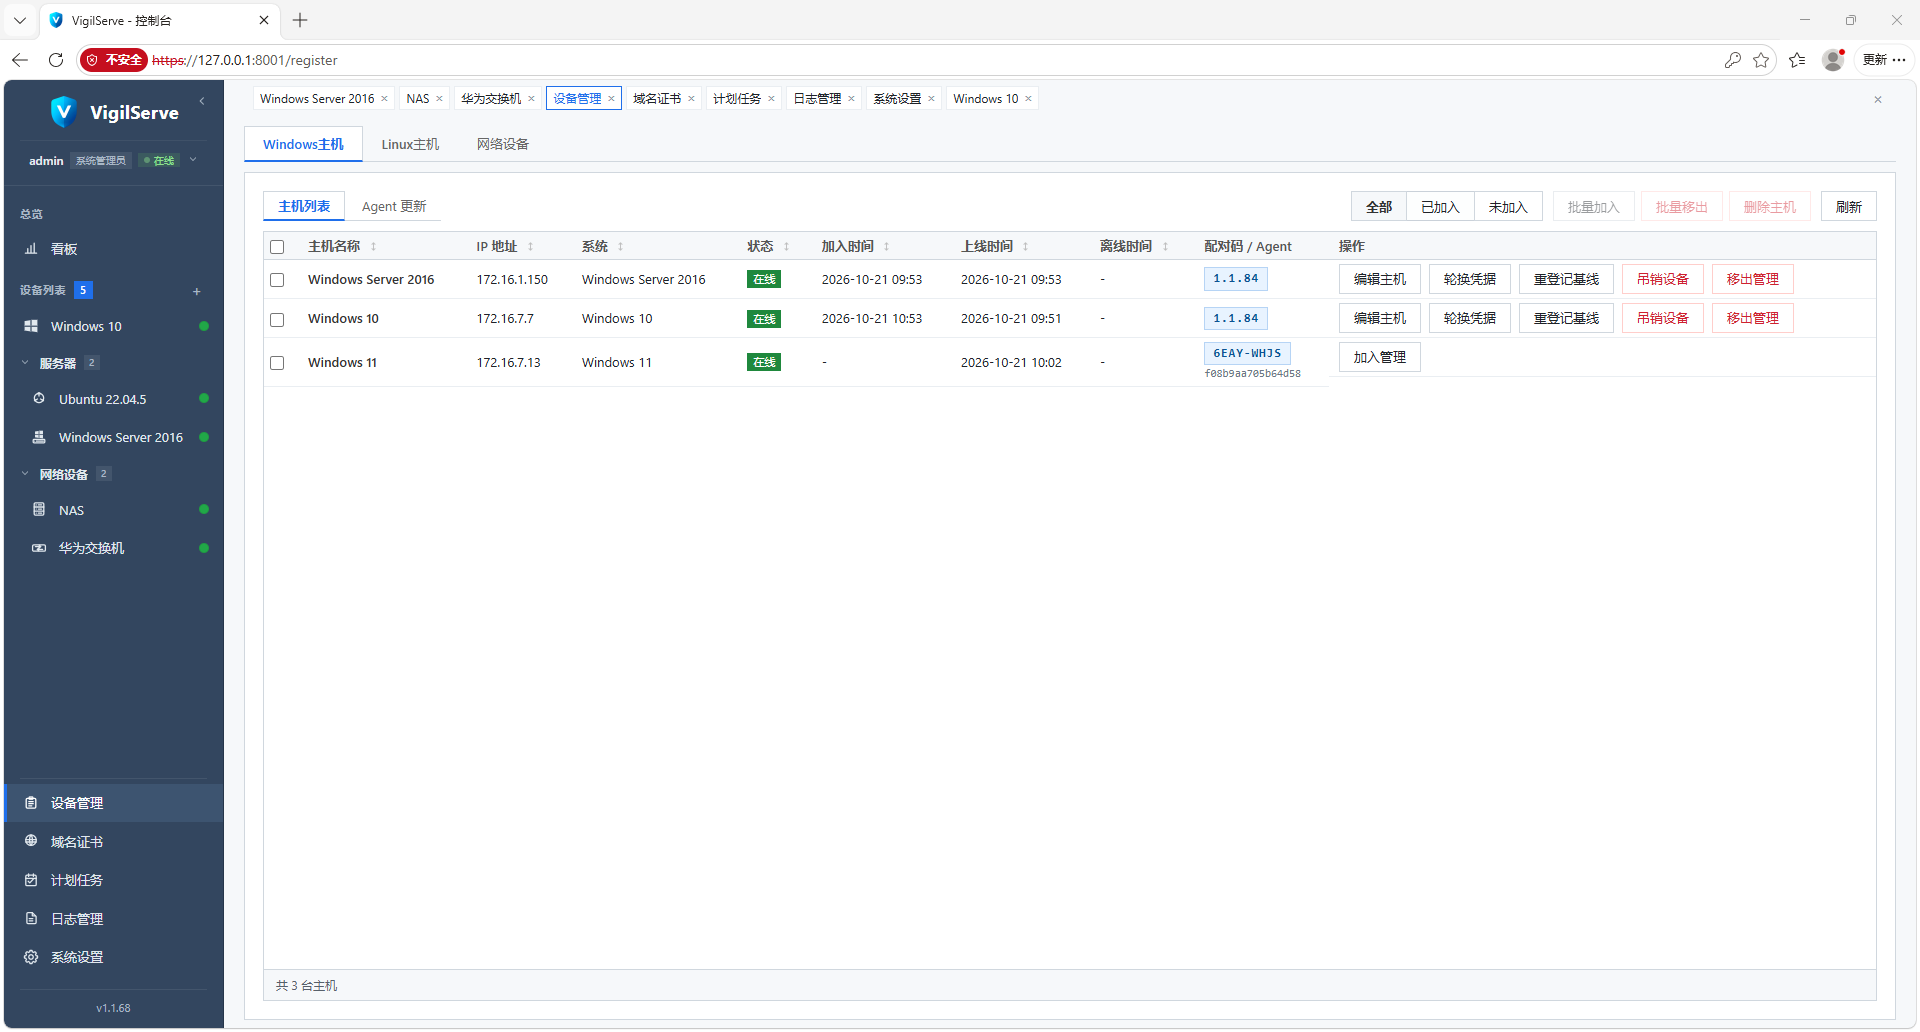
「设备管理」按 Windows 主机 / Linux 主机 / 网络设备三类分页纳管;主机列表展示名称、IP 地址、系统、状态(在线徽标)、加入时间、上线 / 离线时间与 Agent 版本,并按「全部 / 已加入 / 未加入」筛选。已加入主机可执行编辑主机、切换分组、重置配对码、升级设备、移出管理;未加入主机显示 Agent 上报的本机配对码(如 Windows 11 的 6EAY-WHJS),点击「加入管理」并核对配对码后即完成接入,全程无人工录入 IP 之外的配置。
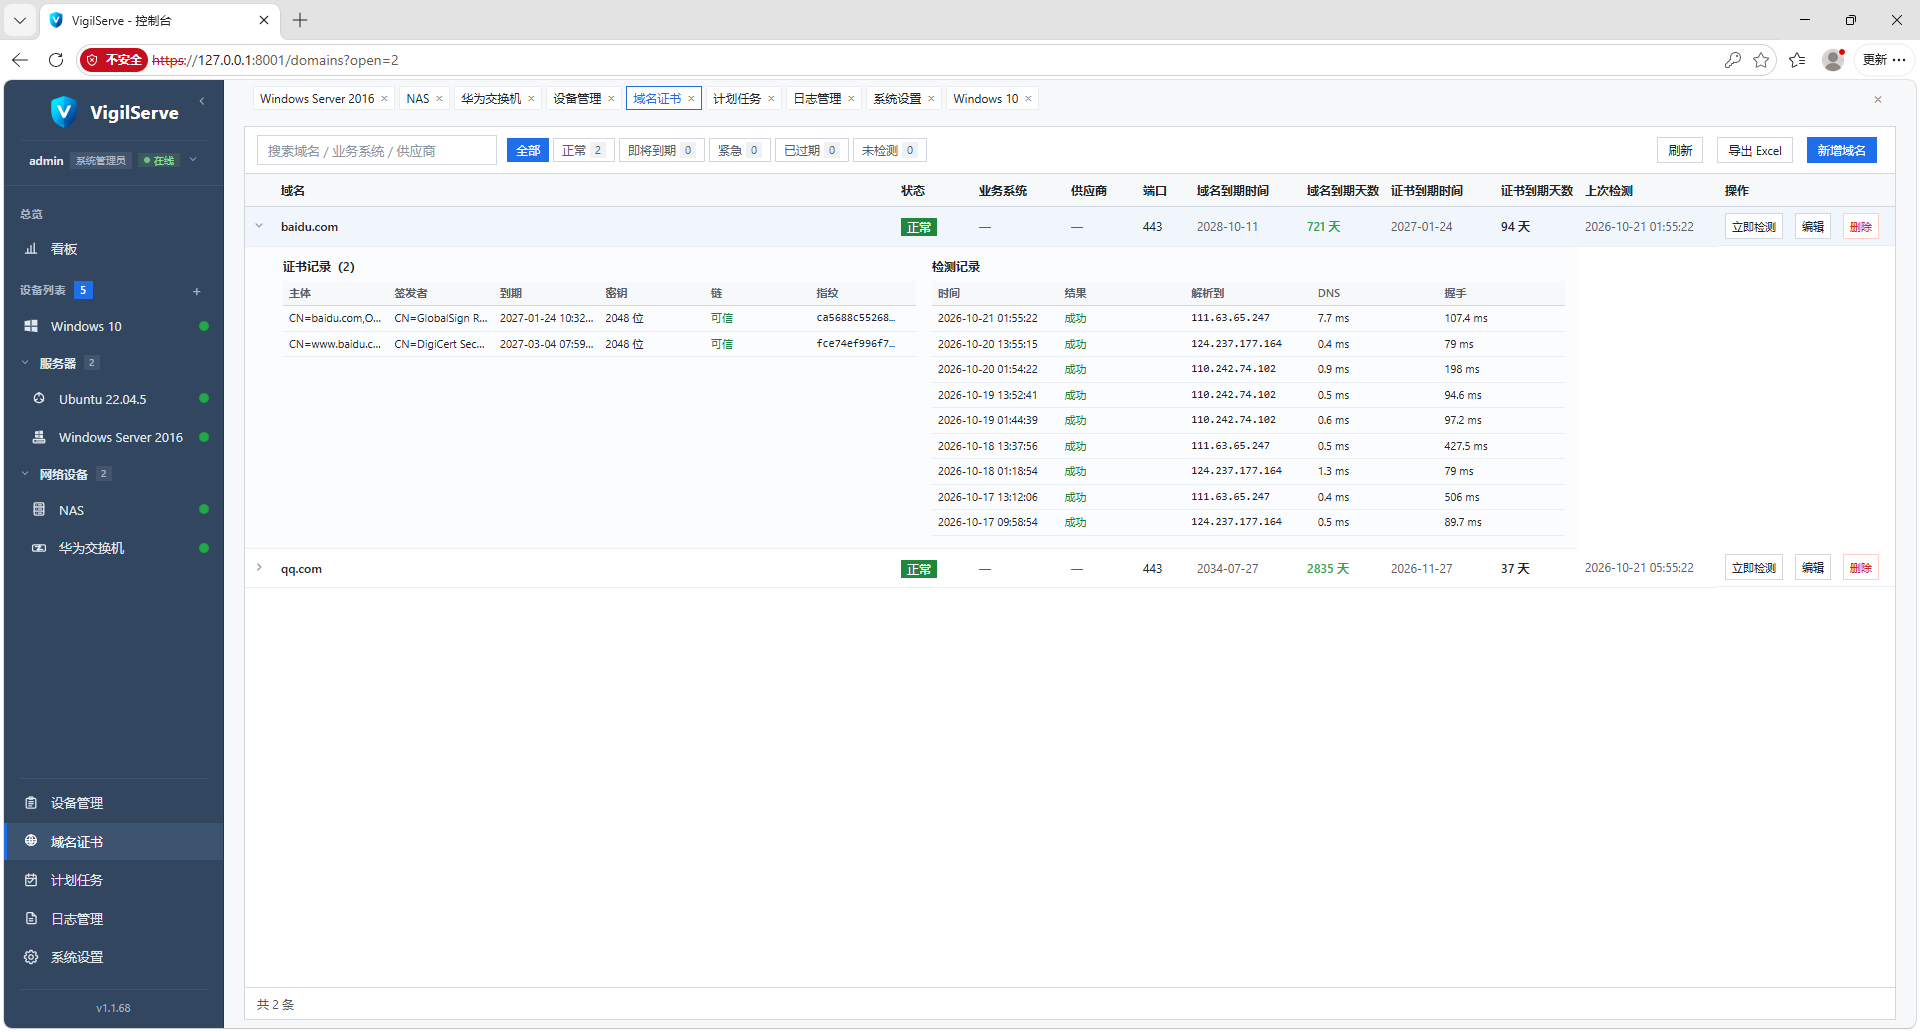
「域名证书」模块对业务域名做周期拨测:列表逐域名展示状态(正常 / 异常)、业务系统、端口(如 443)、最近检测时间、域名剩余天数、证书到期时间与剩余天数;展开单域名可见证书记录(颁发者、有效期、算法 / 位数、用途、指纹)与检查记录(检测时间、状态、解析耗时、DNS、TLS 握手耗时);支持搜索与系统 / 应用分类筛选、状态筛选,可导出 Excel、新增域名并立即检测,证书到期与解析异常提前预警,避免线上事故。
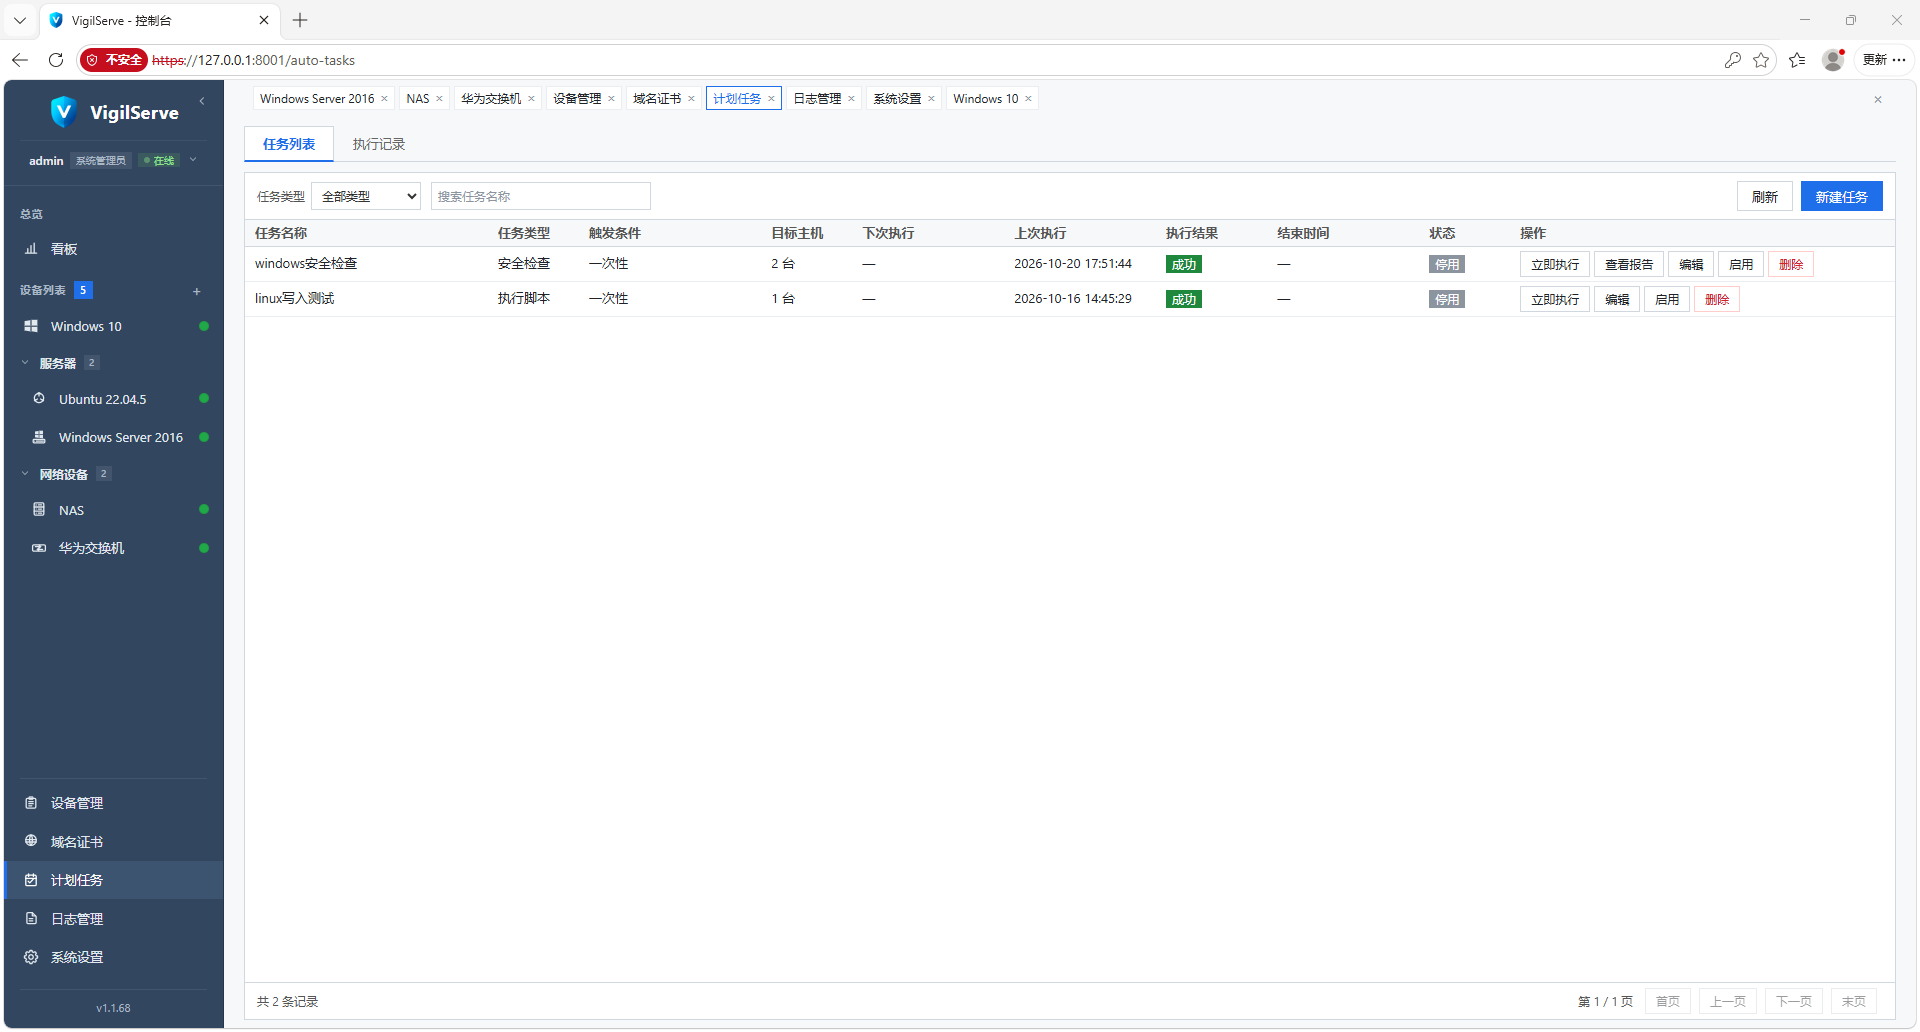
「计划任务」模块支持对多台主机批量下发任务:「任务列表」页签按任务名称 / 类型(安全检查、执行脚本等)与搜索条件过滤,表格展示任务类型、期望条件、目标主机数、下次执行、上次执行、执行结果(通过 / 完成)、状态(启用 / 停用)与操作(立即执行、查看报告、编辑、启用、删除);「执行记录」页签留存每次执行明细。可新建任务圈选主机批量执行,配合「检查报告」形成例行安全巡检闭环。
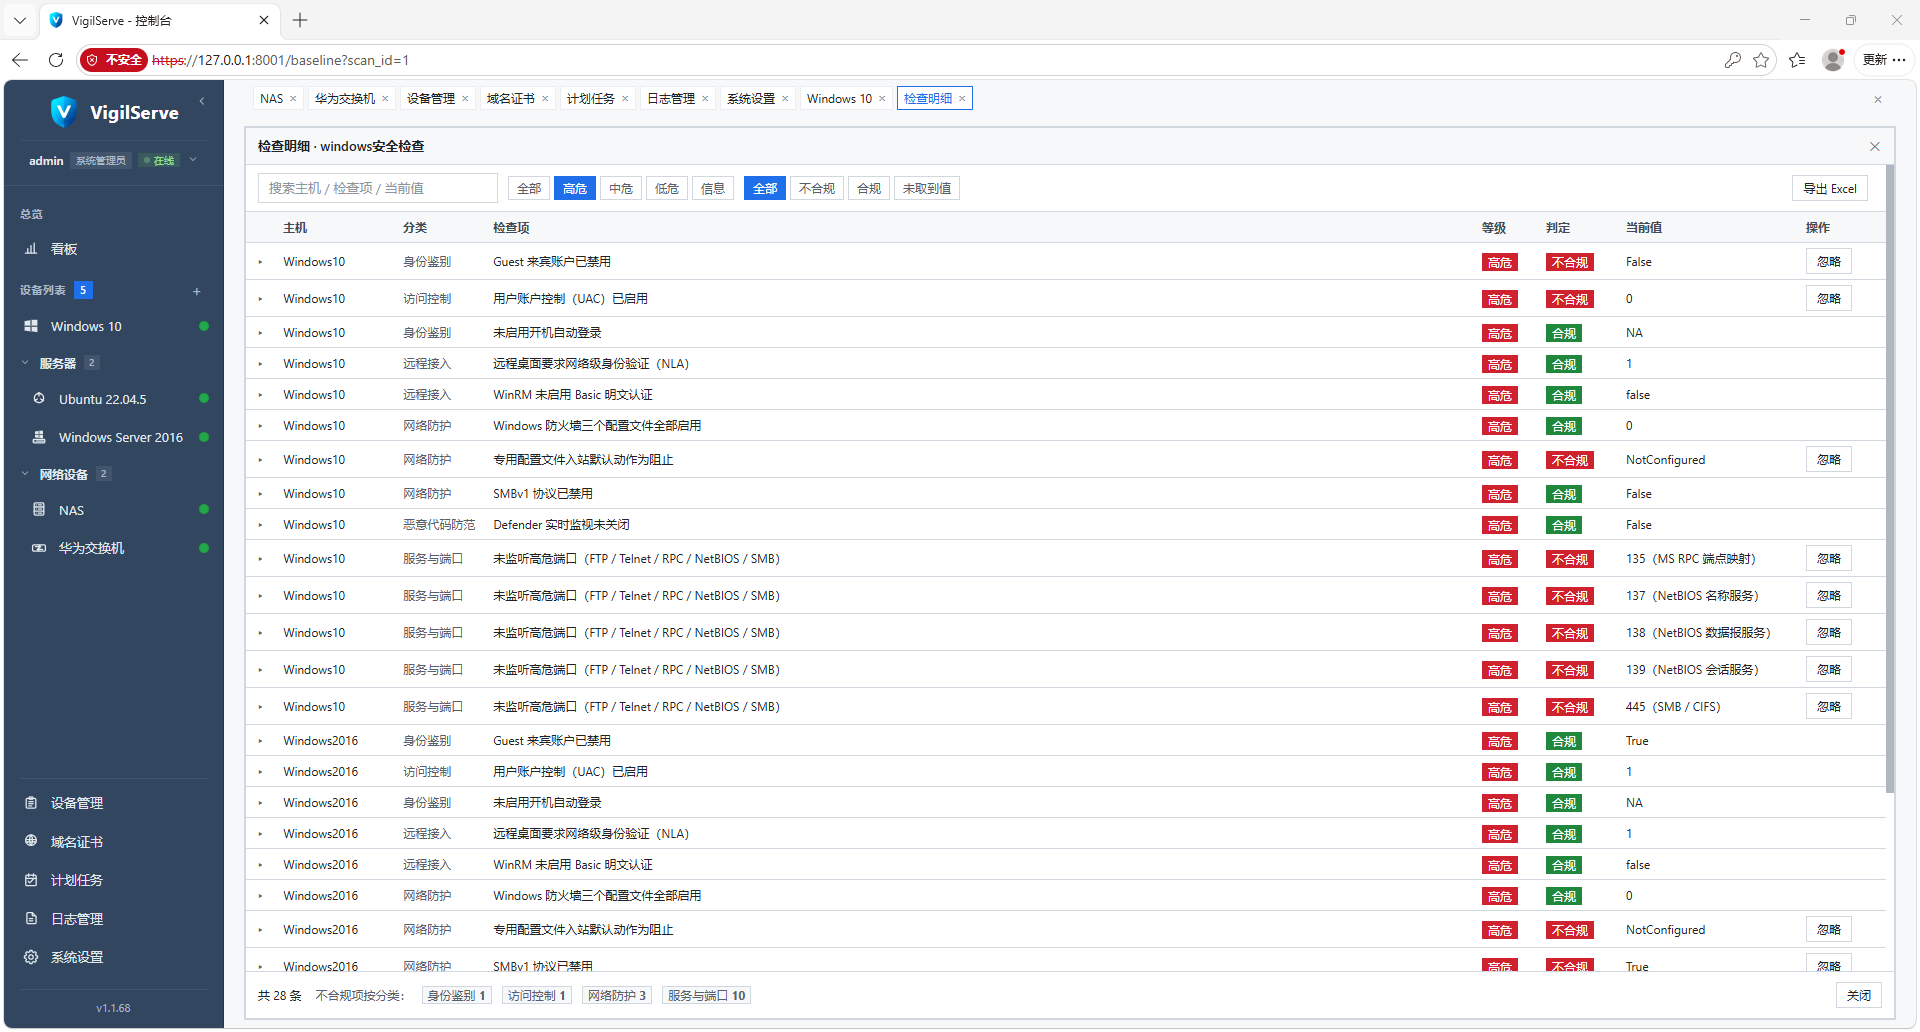
计划任务执行「安全检查」后生成的主机安全基线报告:按主机与分类(账户策略、设置检查、远程接入、网络防护、恶意代码防范、服务与端口等)列出检查项、等级(高 / 中 / 低 / 信息)与判定(合格 / 不合格徽标),不合格项附当前值与加固建议(如 Guest 账户已启用、UAC 已禁用、远程桌面使用弱凭据、防火墙配置文件全部禁用、未监听高危端口等);顶部可按主机 / 分类 / 等级 / 判定组合筛选,底部汇总不合规分数,支持导出 Excel 存档整改。
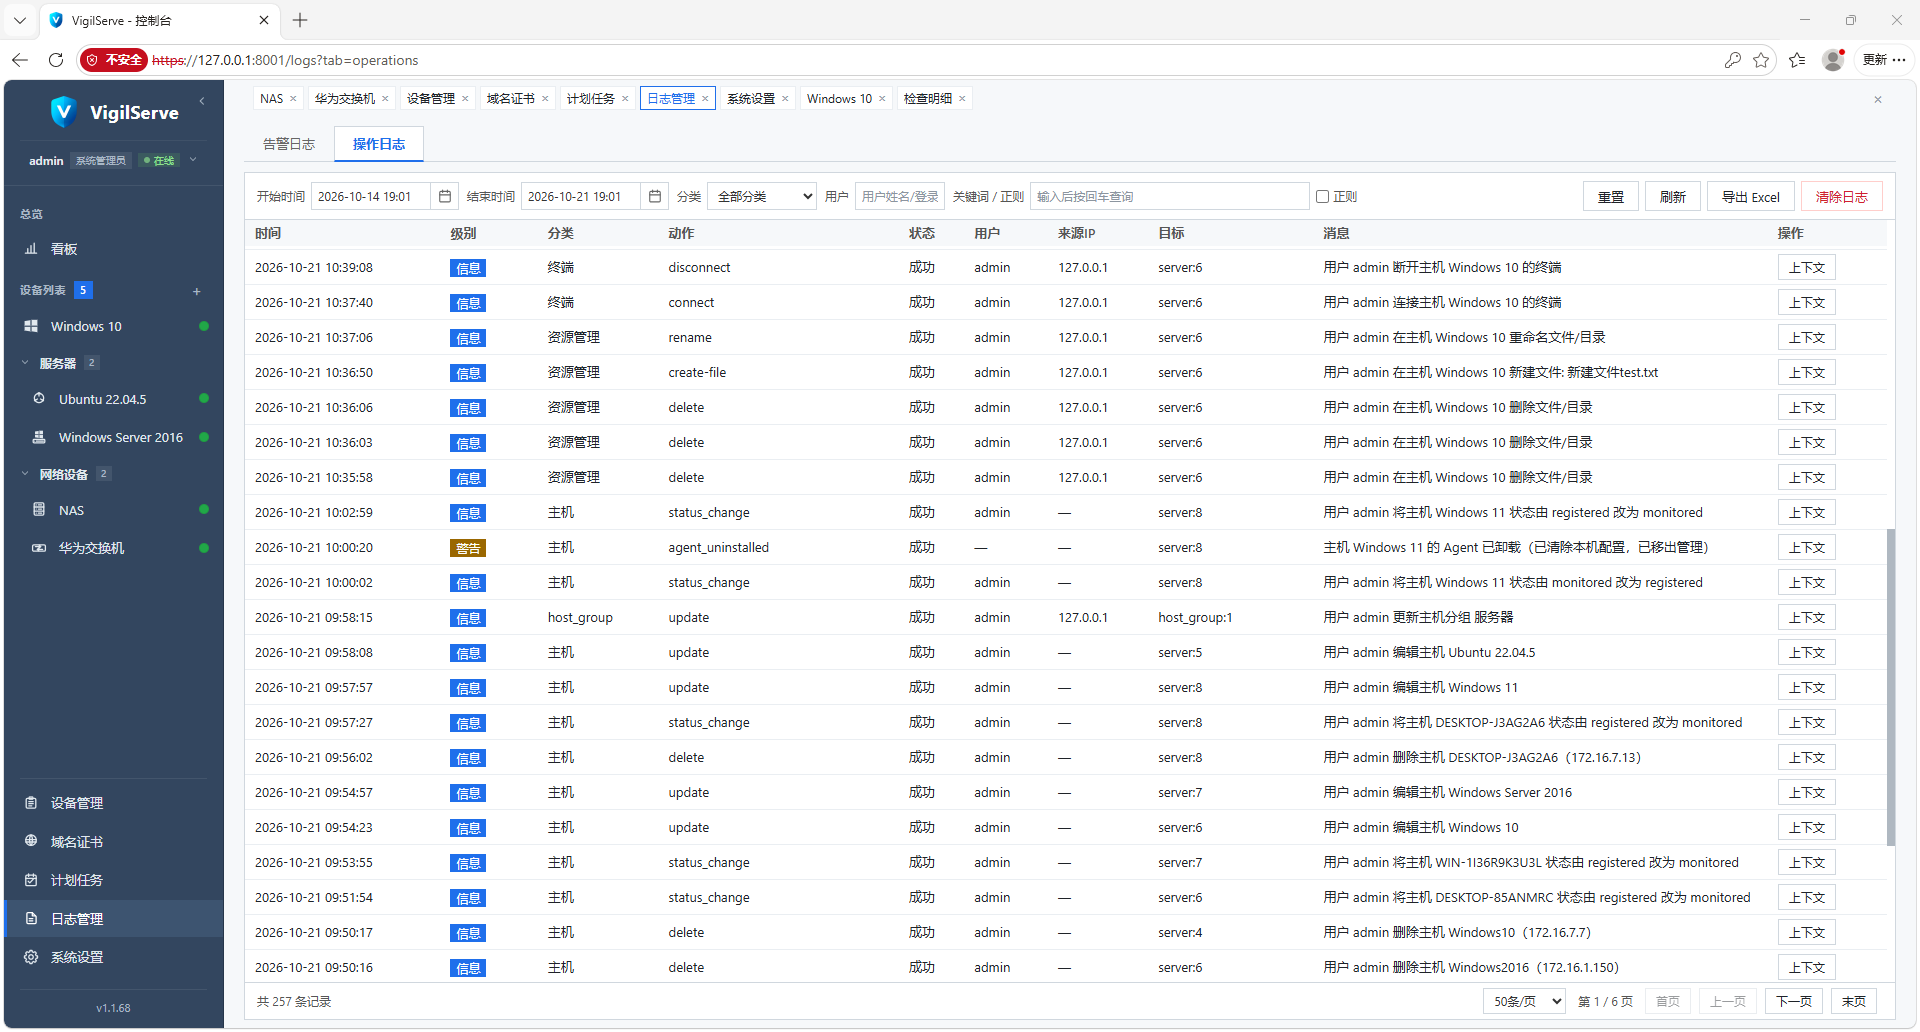
平台级审计中心「日志管理 → 操作日志」:记录远程连接建立 / 断开、资源管理文件操作(重命名、新建文件、删除等)、主机状态变更(Agent 卸载、恢复监控)、主机编辑 / 删除、分组更新、登录等全部敏感动作,含时间、级别(信息 / 警告)、分类、动作标识、状态、用户、来源 IP、目标与完整描述;支持分类 / 用户 / 来源 / 正则关键词多条件筛选、单条「上下文」查看、导出 Excel 与按保留策略清理,满足内部审计与责任追溯需求。
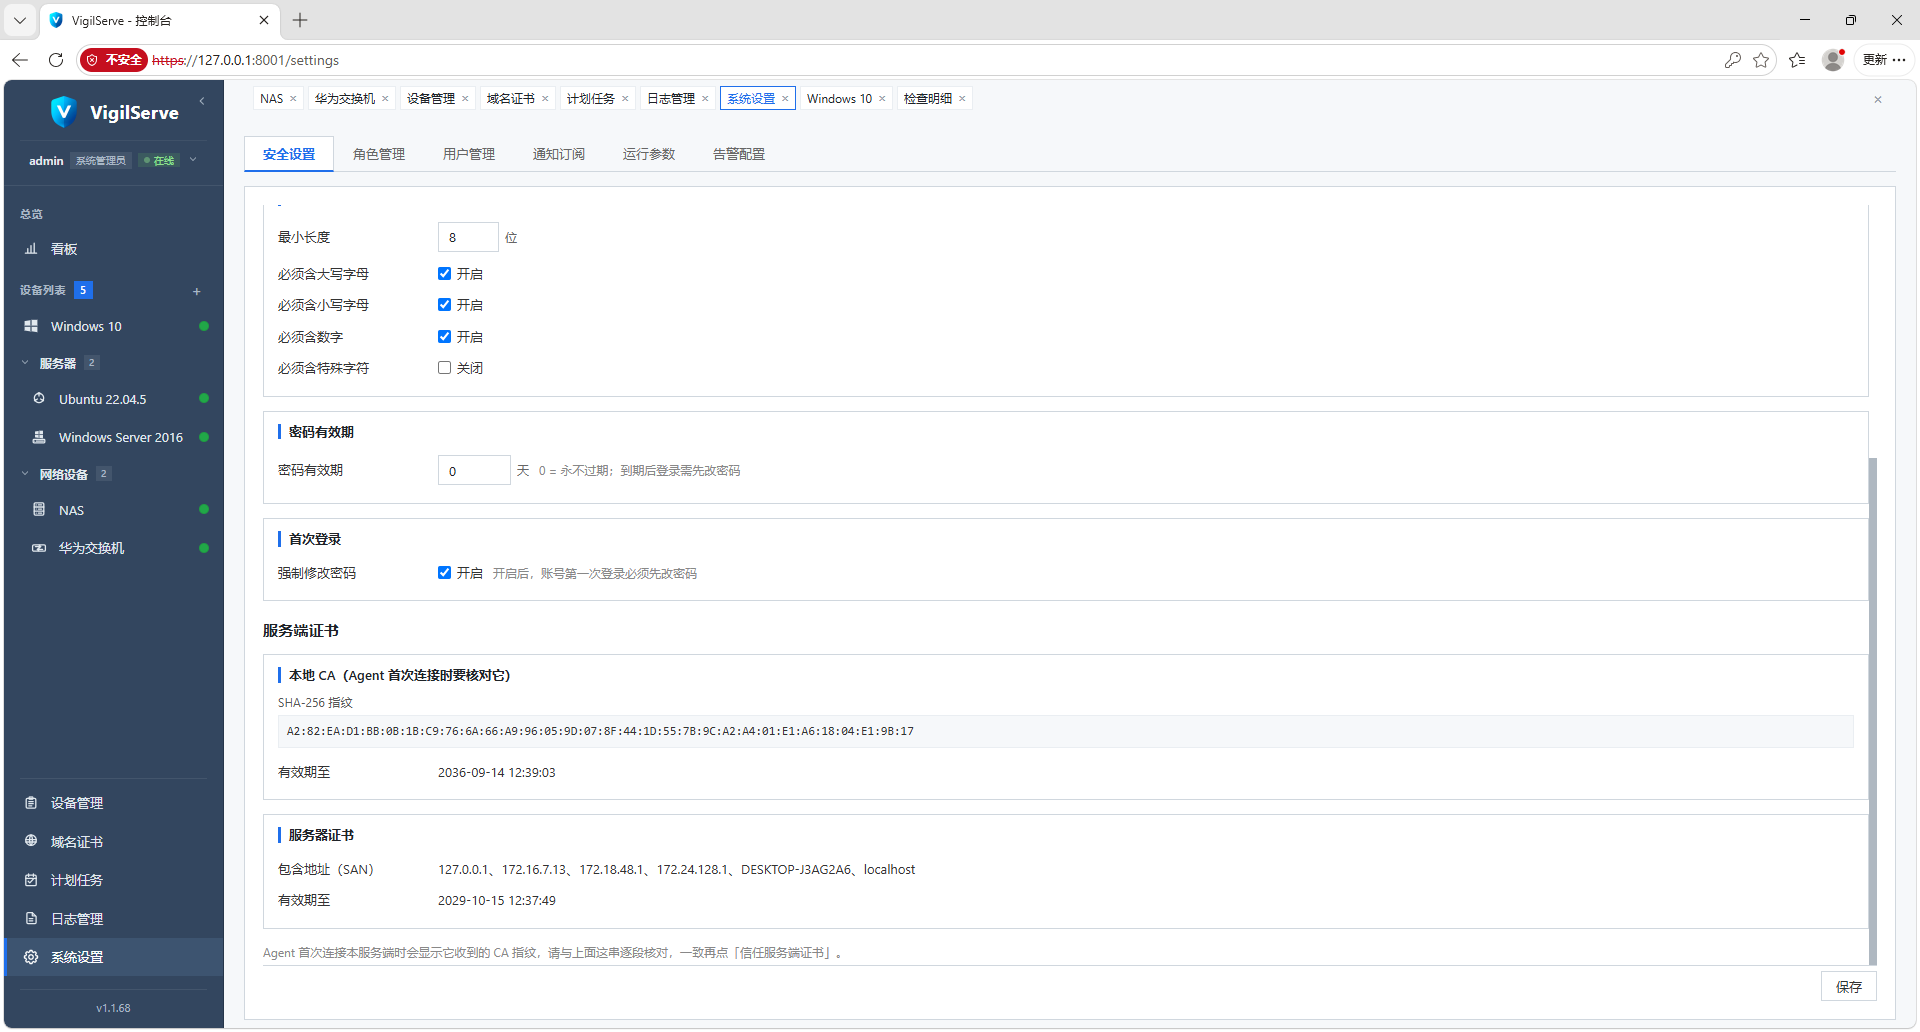
「系统设置 → 安全设置」:密码策略可配置最小长度(默认 8 位)与数字 / 大写字母 / 小写字母 / 特殊字符四类组合要求,支持密码有效期与「首次登录强制修改密码」开关;下方「服务端证书」区域展示本地 CA 的 SHA-256 指纹与有效期——Agent 端「信任服务端证书」时须与此处指纹比对一致——以及服务端证书包含的地址(SAN)列表,证书链完整、接入可信。
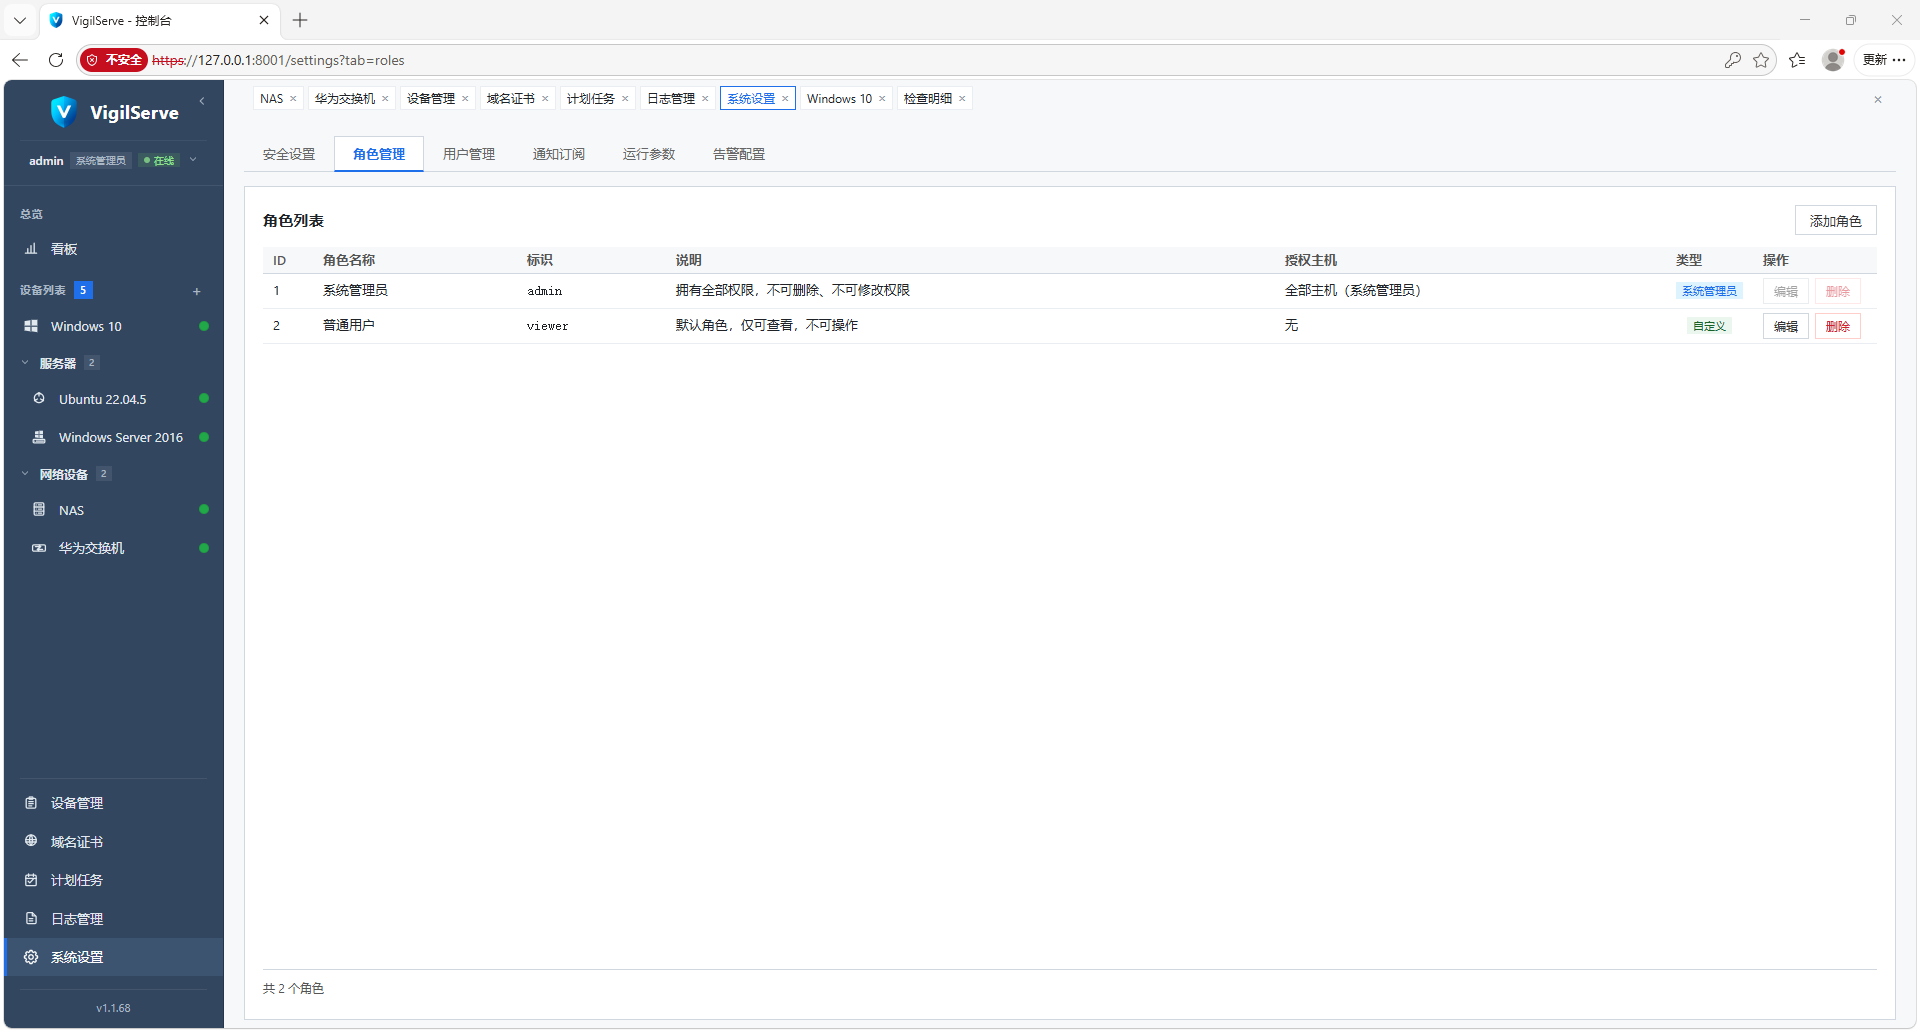
「角色管理」实现按钮级 RBAC 权限:内置「系统管理员」(admin,拥有全部权限,不可删除、不可修改权限,授权全部主机)与「普通用户」(viewer,默认可查看、不可操作)两个角色,均可按需新建自定义角色并逐台授权可见 / 可操作的主机范围;角色类型区分系统管理员与自定义,配合用户管理把「谁能看哪些主机、能用哪些按钮」收敛到最小权限。
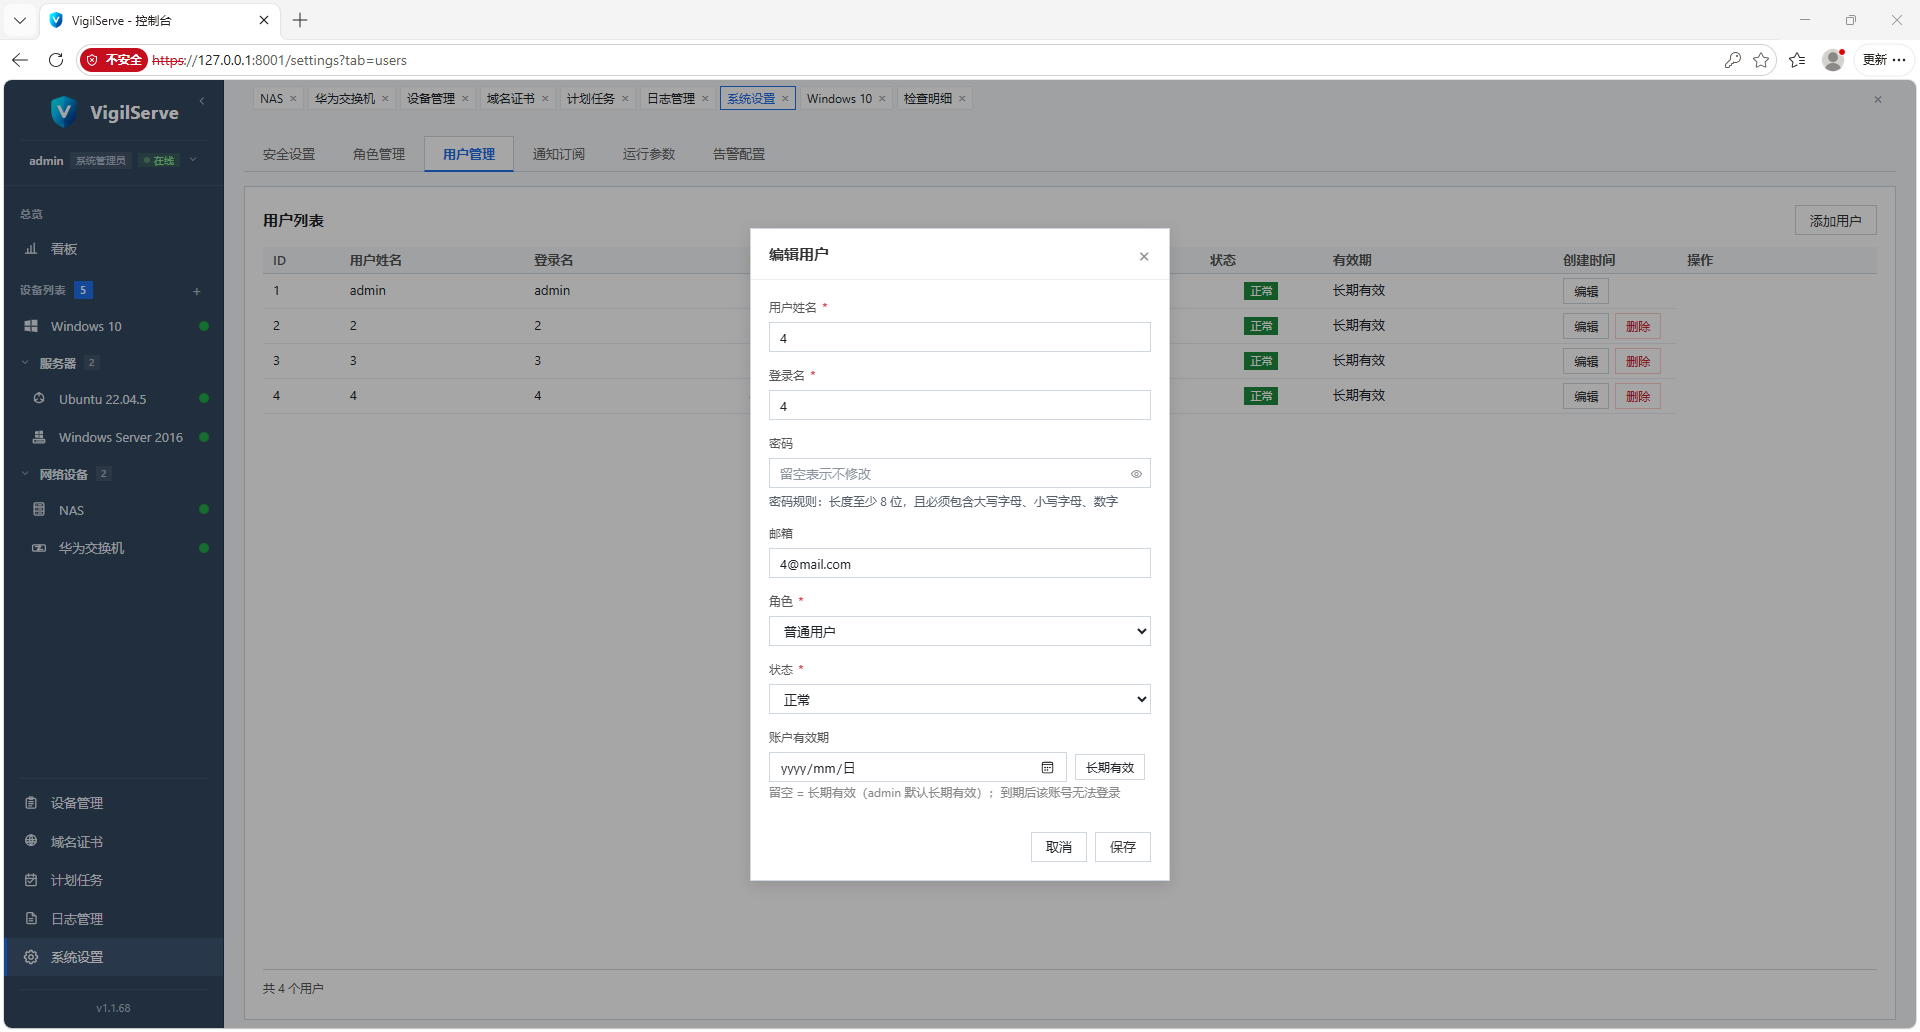
「用户管理」维护控制台账号:列表展示用户名、登录名、状态与有效期;编辑弹窗内可设置用户名称、登录名、密码(受安全设置的复杂度策略约束)、邮箱、角色(绑定角色管理中的权限)、账号状态(正常 / 禁用)与账户有效期(yyyy/mm/dd 或长期有效),支持添加用户与删除账号,密码修改遵循最小权限与有效期管理。
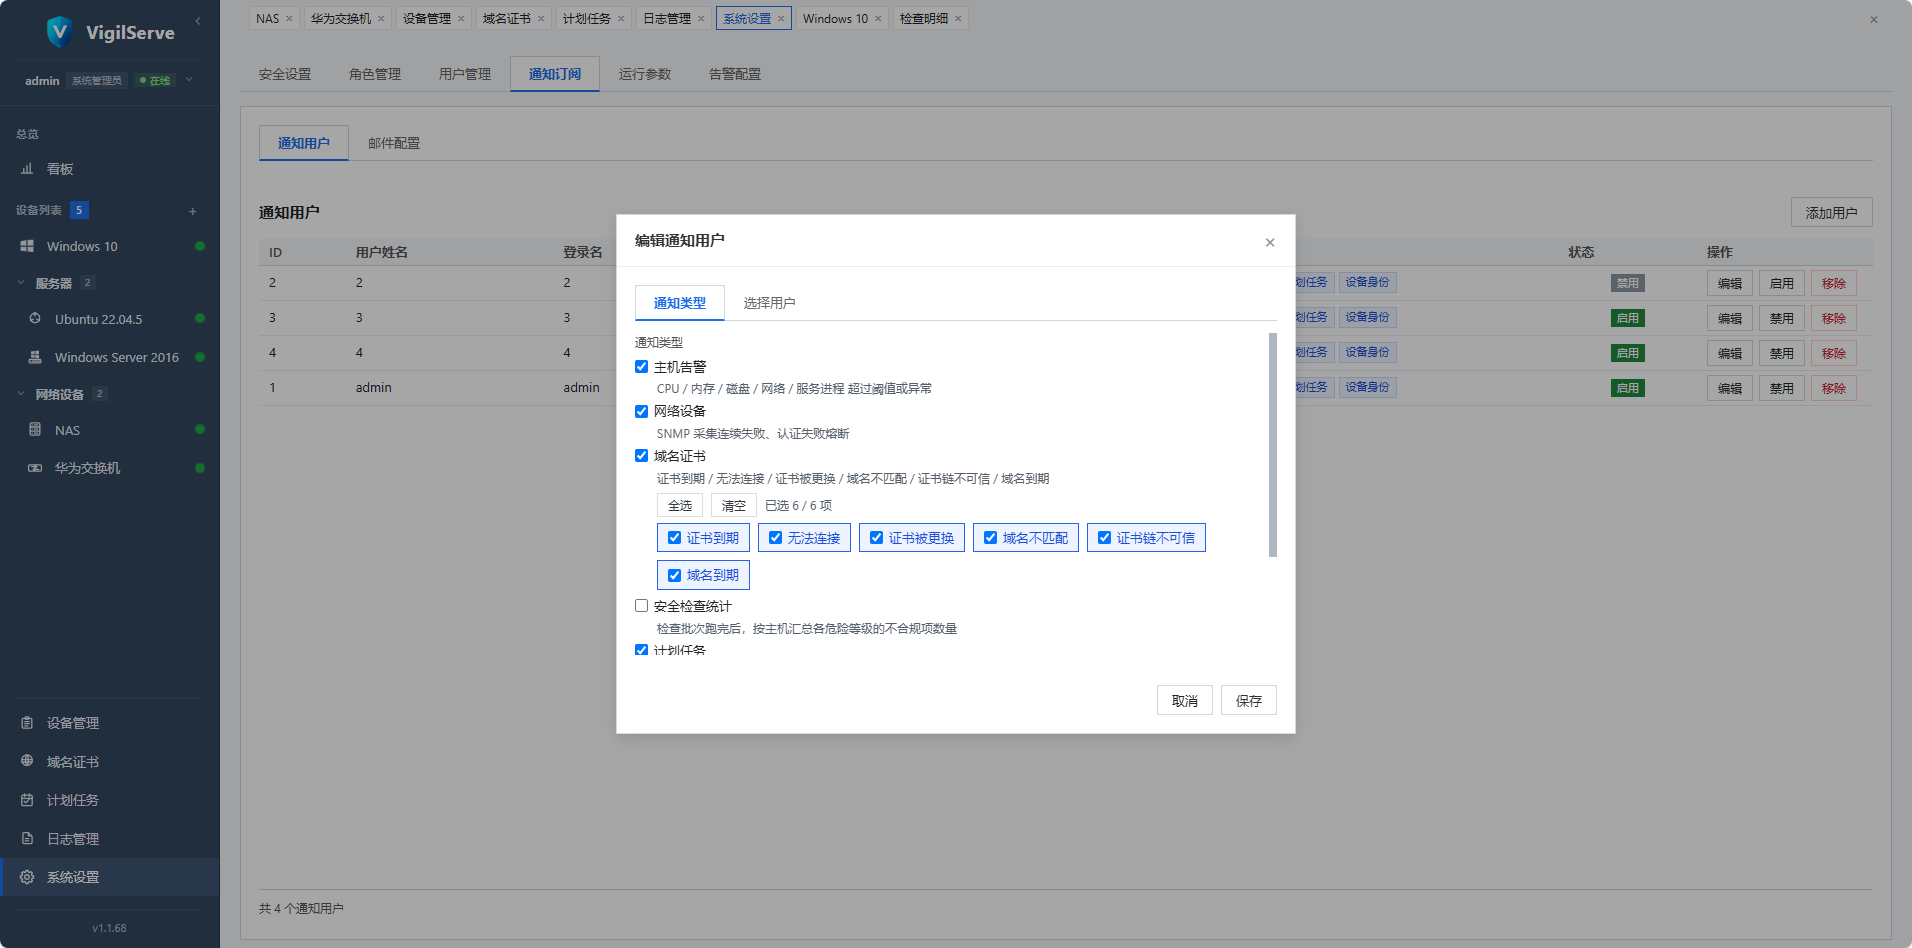
「通知订阅」按用户粒度配置告警送达范围:编辑通知用户时勾选通知类型与目标用户,通知范围覆盖——主机告警(CPU / 内存 / 磁盘 / 网络 / 服务进程 / 延迟离线异常)、网络设备(SNMP 采集失败等状态判断)、域名证书(已过期、即将到期、无法连接、证书不可信、证书更换、域名不可用、域名到期,支持全选与单选 chips)、安全检查报告(检查项变动次数与汇总通知)与计划任务结果;各人只收自己订阅的告警,避免告警风暴与漏报。
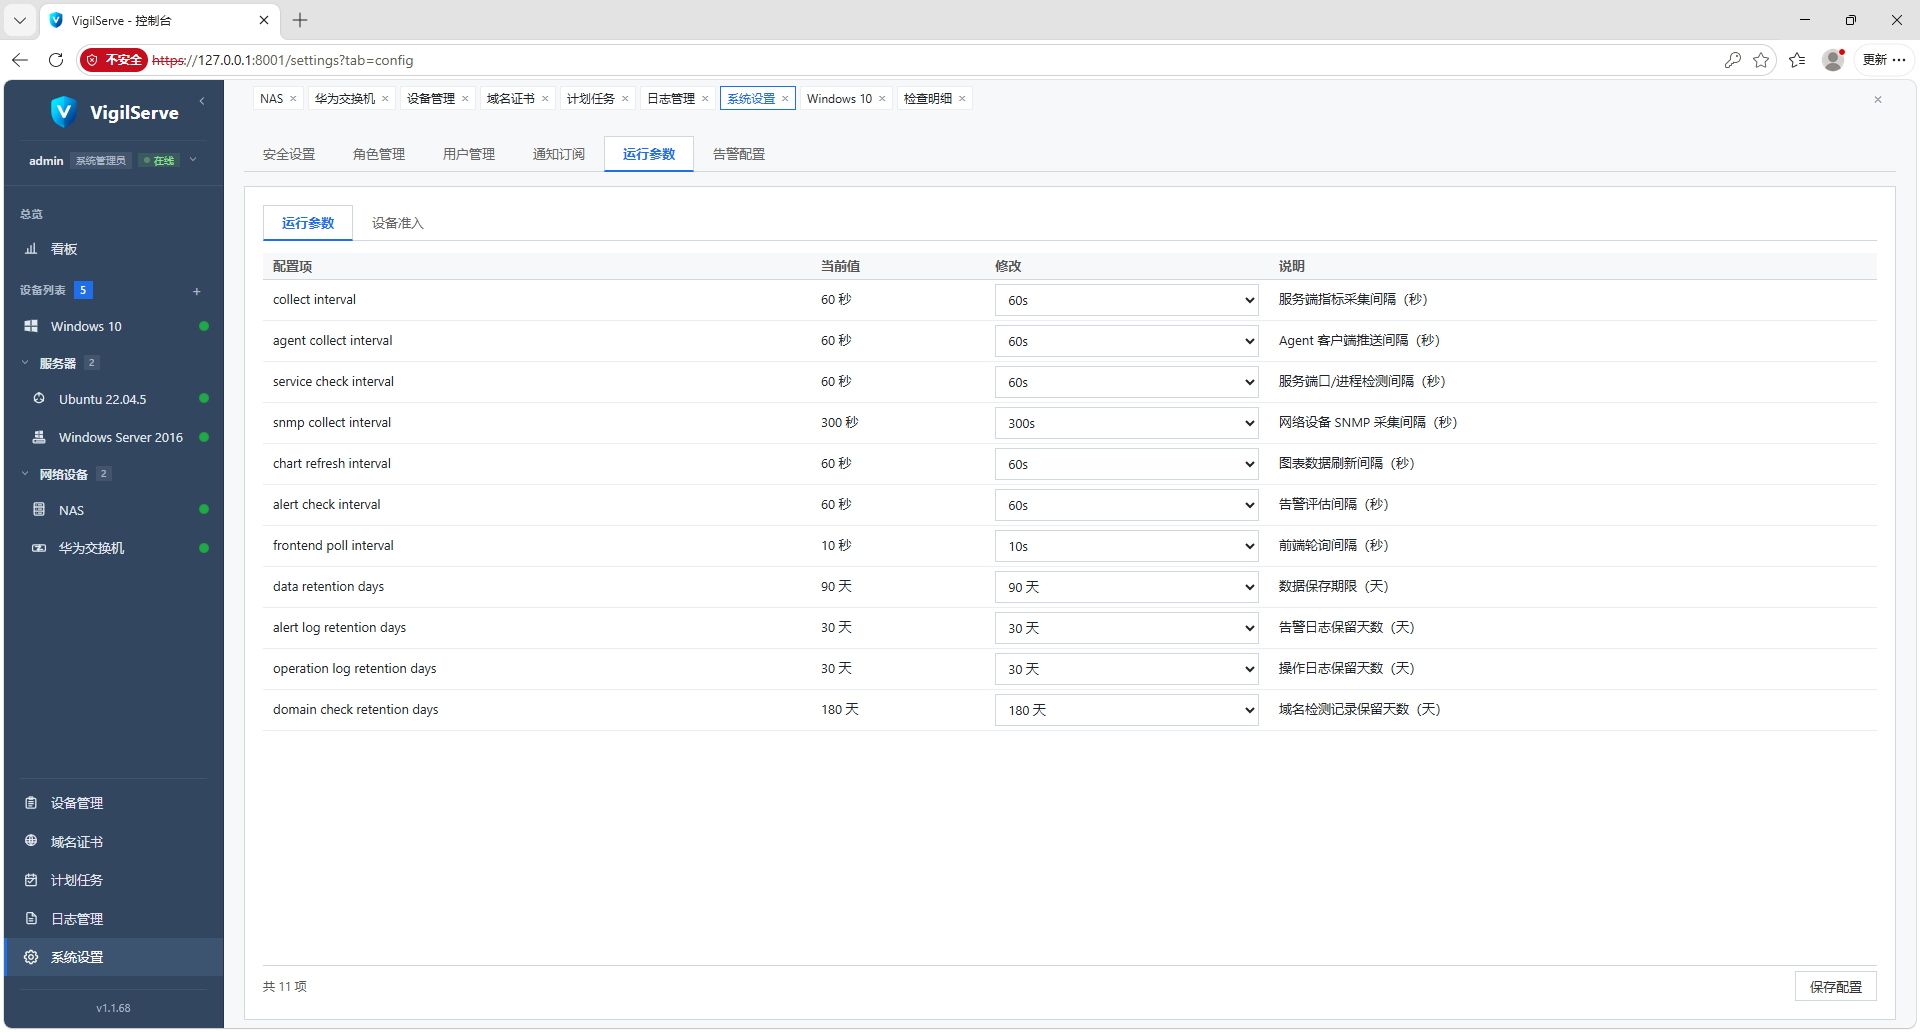
「运行参数」页签集中管理系统运行参数:Agent 采集间隔(默认 60 秒)、客户端推送间隔、服务端口 / 进程检测间隔、网络设备 SNMP 采集间隔(默认 300 秒)、图表数据刷新间隔、告警评估间隔、前端轮询间隔,以及监控数据保留(默认 90 天)、告警日志保留(30 天)、操作日志保留(30 天)、域名检测记录保留(180 天)四类保留天数;每项附中文说明与当前值,修改后保存即生效;「设备接入」页签管理接入相关参数。
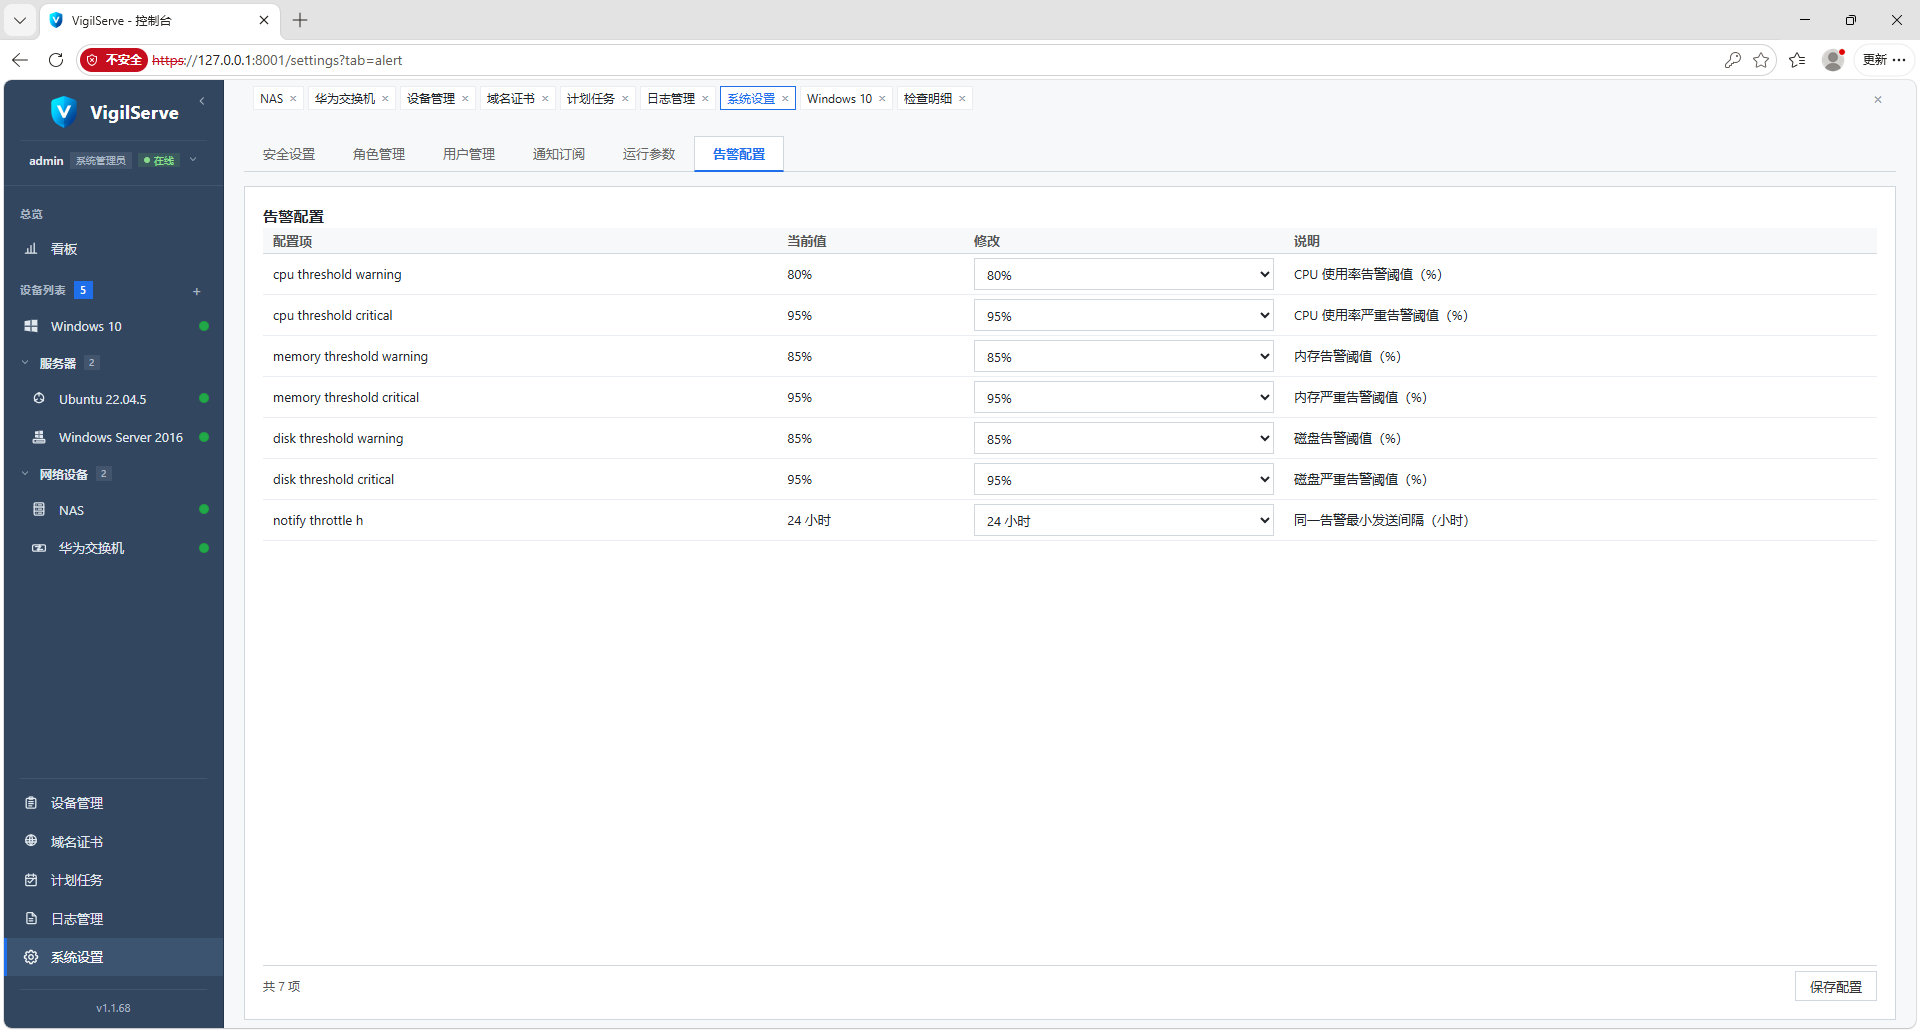
「告警配置」页签为各类资源定义告警阈值:CPU / 内存 / 磁盘使用率分别设「普通告警」(默认 85%)与「严重告警」(默认 95%)两档,另有同类告警最小触发间隔(默认 24 小时)防止重复轰炸;阈值修改保存后实时作用于主机告警评估,与通知订阅联动决定谁在何时收到何种级别的告警。
控制台左侧功能栏(设备管理、日志管理、域名证书、检查报告、计划任务、系统设置)可一键收起隐藏:收起后不再占用左侧空间,主机详情页铺满整个窗口,顶部指标卡、趋势图与列表获得完整宽度,一屏可同时呈现更多曲线与主机信息,适合值班大屏、投影看板或远程窗口投屏使用;需要操作时再次展开侧边栏即可恢复正常布局,切换即时生效、不影响正在查看的周期与数据。
VigilServe 随安装包提供《VigilServe 用户协议》与《VigilServe 免责声明》两份文档。下载、安装或使用本软件,即表示你已阅读并同意上述两份文件的全部内容;如不同意,请立即停止下载与安装。以下为其中要点摘要,完整内容以安装包内文档为准。